
Externer ISB – benannt, erreichbar, auditfest
Wir übernehmen die ISB-Rolle für Ihr Unternehmen: ISMS, Risiken, Vorfälle und Audits – mit Stellvertretung und ohne interne Vollzeitstelle.
- Zertifizierte ISB im Team, mit Stellvertretung
- Reaktion bei Sicherheitsvorfällen in 4 Stunden
- Für ISO 27001, TISAX® und NIS2
35+ Jahre
Erfahrung im Team
200+
betreute Kund:innen, laufend im Bestand
ISB zertifiziert
feste Ansprechperson mit Stellvertretung
4 Stunden
Reaktionszeit bei Sicherheitsvorfällen
Wofür brauchen Sie einen ISB?
Selten, weil ein Gesetz das Wort „ISB“ nennt – meist, weil jemand fragt, wer bei Ihnen für Informationssicherheit verantwortlich ist. Fehlt die Antwort, wird es teuer.
NIS2
Die Geschäftsleitung verantwortet das Risikomanagement und muss es überwachen. Ein benannter ISB macht diese Pflicht steuerbar und belegbar.
ISO 27001
Die Norm verlangt zugewiesene Rollen und Verantwortlichkeiten für das ISMS. Fehlt die benannte Person, fällt das im ersten Audit auf.
TISAX®
Der VDA-ISA-Katalog fragt nach einer verantwortlichen Stelle für Informationssicherheit – mit Berichtsweg und Ressourcen.
Kundenaudits und Fragebögen
Konzerne und Automobilkunden prüfen ihre Lieferanten. Jemand muss die Sicherheitsfragebögen fachlich richtig beantworten – und dafür geradestehen.
Cyberversicherung
Versicherer fragen nach Zuständigkeiten, Notfallplänen und Nachweisen. Lücken wirken sich auf Prämie und Bedingungen aus.
Die IT prüft sich selbst
Wer Systeme betreibt, sollte sie nicht allein bewerten. Der ISB ist die zweite Instanz neben der IT-Leitung.
Unklar, ob Sie einen ISB brauchen?
Im Erstgespräch ordnen wir Ihre Anforderungen ein – kostenlos, in 30 Minuten.
Ein ISB ist kein Name im Organigramm
Viele Unternehmen benennen jemanden aus der IT „nebenbei“ zum ISB – und merken im ersten Audit, dass Risiken nicht bewertet und Maßnahmen nicht nachverfolgt sind. Die Rolle braucht feste Termine, einen Berichtsweg an die Geschäftsführung und eine Stellvertretung.
Genau das liefern wir: Zertifizierte ISB übernehmen die Aufgabe mit festem Rhythmus und sauberer Dokumentation. Geht Ihr Bedarf über die Umsetzung hinaus, übernimmt der externe CISO die strategische Ebene.
Was ein externer ISB konkret macht
Der ISB verantwortet den Betrieb Ihres Informationssicherheits-Managementsystems (ISMS). Diese Aufgaben fallen in der Praxis an.
ISMS aufbauen und pflegen
Scope, Leitlinie, Richtlinien und Verfahren festlegen und aktuell halten – passend zu Ihrem Betrieb.
Risiken bewerten
Risikoanalyse durchführen, Risikoregister führen und Risiken mit den Verantwortlichen behandeln.
Maßnahmen steuern
Aus Risiken und Auditfeststellungen einen Maßnahmenplan ableiten und nachhalten, bis er erledigt ist.
Sicherheitsvorfälle begleiten
Vorfälle bewerten, Meldewege vorbereiten und unter NIS2 die Fristen halten: Frühwarnung binnen 24, Meldung binnen 72 Stunden.
Audits vorbereiten
Interne Audits, Kundenaudits, TISAX®-Assessments und ISO 27001-Audits vorbereiten – mit Nachweisen, die Prüfer akzeptieren.
Lieferanten bewerten
Dienstleister nach Sicherheitsanforderungen einstufen und Kundenfragebögen fachlich beantworten.
Awareness verankern
Schulungen planen, Phishing-Risiken erklären und Regeln so formulieren, dass Mitarbeitende sie einhalten.
An die Geschäftsführung berichten
Managementbericht zu Lage, Risiken und offenen Maßnahmen – als Entscheidungsgrundlage, nicht als Ablage.
Ansprechpartner sein
Erste Anlaufstelle für Fragen zur Informationssicherheit – für Mitarbeitende, IT, Datenschutz und Kund:innen.
ISB, CISO oder DSB – wer macht was?
Drei Rollen, die oft verwechselt werden. Sie ergänzen sich – ersetzen sich aber nicht.
Der ISB setzt um
Der Informationssicherheitsbeauftragte betreibt das ISMS: Risiken, Maßnahmen, Vorfälle, Audits. Er berät die Geschäftsführung und hält Informationssicherheit im Alltag am Laufen.
Der CISO steuert
Der Chief Information Security Officer verantwortet die Sicherheitsstrategie, berichtet an Geschäftsführung und Gremien und bereitet Budget- und Risikoentscheidungen auf C-Level vor.
Der DSB schützt Personendaten
Der Datenschutzbeauftragte überwacht die Einhaltung der DSGVO – für personenbezogene Daten. Der ISB schützt alle Informationen. Den DSB stellen wir über einen Partner – abgestimmt mit Ihrem ISB oder der Rolle, die Sie uns übertragen haben.
Externer ISB – drei Pakete
Fester Monatspreis, feste Ansprechperson mit Stellvertretung und Reaktion bei Sicherheitsvorfällen in 4 Stunden – in allen drei Paketen. Premium begleitet Sie bis durchs Assessment.
| Leistung | EinstiegBASIS880 € netto / Monat | EmpfohlenMit AuditdruckPLUS1.320 € netto / Monat | Bis zum AssessmentPREMIUM2.500 € netto / Monat |
|---|---|---|---|
| In allen drei Paketen enthalten | |||
| Benennung mit Bestellurkunde | ✓ | ✓ | ✓ |
| Pflege der Sicherheitsdokumentation | ✓ | ✓ | ✓ |
| Reaktion auf Sicherheitsvorfälle in 4 Stunden | ✓ | ✓ | ✓ |
| Jährlicher Managementbericht | ✓ | ✓ | ✓ |
| Feste Ansprechperson mit Stellvertretung | ✓ | ✓ | ✓ |
| Der Unterschied | |||
| Termine im Monat | 1 · remote | 2 | 2 |
| Risikomanagement und Maßnahmenplan | – | ✓ | ✓ |
| Begleitung interner Audits | – | ✓ | ✓ |
| Awareness-Impuls je Quartal | – | ✓ | ✓ |
| Jährliches internes Audit | – | – | ✓ |
| Begleitung TISAX®-Assessment oder ISO 27001-Audit | – | – | ✓ |
| Intensivphase bei knapper Frist | – | – | ✓ |
Laufzeit 12 Monate, Verlängerung um jeweils 12 Monate, wenn nicht 3 Monate vor Ablauf gekündigt wird. Vor-Ort-Termine optional, Meldekette am Wochenende gegen Aufpreis. Die technischen Nachweise fürs Assessment sind zubuchbar – siehe unten. Strategie und Berichtslinie zu Gremien übernimmt der externe CISO.
Die Technik hinter dem Assessment
Auditoren prüfen nicht nur Dokumente, sondern Systeme. Die Nachweise liefern wir aus einer Hand – der ISB plant sie so ein, dass sie zum Termin vorliegen.
Penetrationstest fürs Assessment
Wir testen zwei Referenzgeräte und sehen uns Ihr Netzwerk an. Ergebnis ist ein priorisierter Maßnahmenplan, den der ISB bis zum Assessment nachhält.
Microsoft 365 Security Check
Microsoft 365 rückt in Audits immer stärker in den Fokus. Sie bekommen keine einzelnen Screenshots, sondern einen ganzheitlichen Bericht: Executive Summary, technische Bewertung, priorisierter Maßnahmenplan und Ergebnisgespräch.
So übernehmen wir die ISB-Rolle
Vom ersten Gespräch bis zum laufenden Rhythmus in sechs Schritten.
1. Erstgespräch
30 Minuten: Anlass, Anforderungen und Ausgangslage klären – kostenlos und unverbindlich.
2. Bestandsaufnahme
Vorhandene Richtlinien, Rollen und Systeme sichten, offene Anforderungen erfassen, Scope festlegen.
3. Benennung
Benennung als externer ISB mit Bestellurkunde, Berichtsweg an die Geschäftsführung und Stellvertretung festlegen.
4. Prioritäten setzen
Die wichtigsten Lücken benennen und die Reihenfolge festlegen – im Plus-Paket mit vollständigem Risikomanagement.
5. Laufende Betreuung
Jour fixe im festen Rhythmus, Pflege der Dokumentation, Bewertung von Vorfällen und Änderungen.
6. Bericht und Review
Managementbericht an die Geschäftsführung, Abgleich mit neuen Anforderungen, Anpassung des Plans.
Wer Ihre ISB-Rolle übernimmt
Laura Klinzmann ist zertifizierte ISB bei UBESAFE und begleitet Unternehmen von der Bestandsaufnahme bis zum Assessment. Vertreten wird sie von Ezahraa Djemai, ebenfalls zertifizierte ISB – Termine und Reaktionszeiten halten auch bei Urlaub oder Krankheit.
Laura Klinzmann
Informationssicherheitsbeauftragte, zertifiziert
4 Stunden
Reaktion bei Sicherheitsvorfällen – Beginn der Bearbeitung
12 Monate
Laufzeit, Verlängerung um 12 Monate, Kündigungsfrist 3 Monate
1 + 1
feste Ansprechperson und Stellvertretung
Wochenende
Meldekette gegen Aufpreis buchbar
Externer ISB remote – für einen Standort in Indien
Ein Engineering-Unternehmen brauchte für seinen Standort in Pune ein TISAX®-Assessment auf AL2 – und niemanden vor Ort, der die Informationssicherheit verantwortet.
TISAX® AL2 mit externem ISB
Was das Projekt zeigt
- Die ISB-Rolle funktioniert remote – mit festen Terminen und klaren Nachweisen
- Ein ISMS nach TISAX® auch für einen Auslandsstandort
- Informationssicherheit und Betrieb greifen ineinander
- Qualitätsmanagement nach ISO 9001 im selben Rhythmus
Entscheidend war nicht die Entfernung, sondern dass Verantwortung, Termine und Dokumentation von Anfang an festgelegt waren.
Kundenstimme aus einem ISB-Team
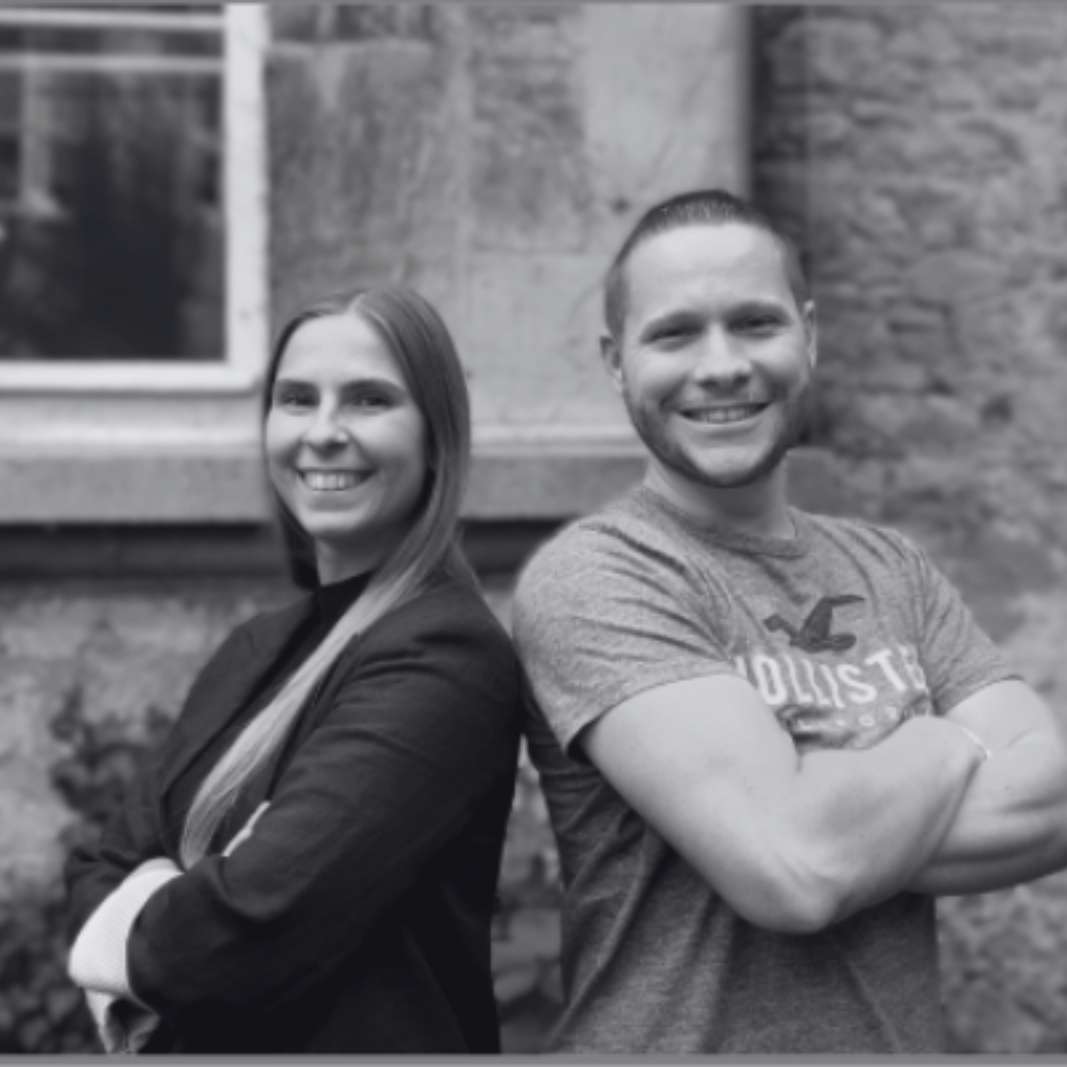
Die UBESAFE ist bei uns beratend in den Themenbereichen der Informationssicherheit und IT-Security tätig. Sie bieten bedarfsgerechte Lösungen im Bereich der IT-Infrastruktur und der IT-Security an. Ihre Ansätze haben es uns geholfen, unsere Systeme zu verbessern und potenzielle Schwachstellen zu identifizieren und zu beheben. Durch die Beratung und praktische Unterstützung konnten wir nicht nur unsere Sicherheitsstandards erhöhen, sondern auch unsere Prozesse effizienter gestalten. Seit Beginn unserer Zusammenarbeit haben wir eine vertrauensvolle Geschäftsbeziehung aufgebaut. Wir freuen uns weiterhin auf eine weitere erfolgreiche und langfristige Zusammenarbeit.
Kim Scholz und Tobias Strunk
ISB-Team, ITU consult
Unternehmen, die UBESAFE vertrauen
Ein Ausschnitt der Kund:innen, die wir laufend betreuen.
Alexander Brütsch über den externen ISB
Die meisten Unternehmen, die zu uns kommen, haben schon einen ISB – auf dem Papier. Was fehlt, sind feste Termine, ein Risikoregister, das jemand pflegt, und ein Bericht, den die Geschäftsführung wirklich liest.
Ein externer ISB löst das nicht mit mehr Papier, sondern mit Routine. Und weil wir Betrieb und Informationssicherheit zusammen denken, bleiben Maßnahmen nicht im Dokument stehen.
Alexander Brütsch
Geschäftsführer und CISO, UBESAFE GmbH
Ein ISB, der wirklich arbeitet?
Erstgespräch vereinbaren – Antwort innerhalb eines Werktags.
Externer ISB für Mittelstand und Industrie
Ein externer Informationssicherheitsbeauftragter (ISB) übernimmt die Rolle, die ISO 27001, TISAX® und NIS2 von Ihrem Unternehmen erwarten: jemand, der das Informationssicherheits-Managementsystem betreibt, Risiken bewertet, Maßnahmen nachhält und der Geschäftsführung berichtet. UBESAFE stellt diese Rolle als laufende Leistung mit festem Monatspreis – mit zertifizierten ISB, fester Ansprechperson und Stellvertretung. Im Premium-Paket gehören das jährliche interne Audit und die Begleitung durch das TISAX®-Assessment dazu; zubuchbar sind ein Penetrationstest auf zwei Referenzgeräten mit Netzwerkeinsicht und der Microsoft 365 Security Check als ganzheitlicher Bericht – damit Auditoren Nachweise statt Screenshots sehen.
Der externe ISB ist die operative Rolle. Die strategische Verantwortung mit Berichtslinie zu Gremien liegt beim externen CISO. Für Zertifizierungsvorhaben bereiten wir Sie auf ISO 27001 und TISAX® vor, prüfen den Stand im internen Audit und klären mit der NIS2-Einordnung, welche Pflichten für Sie gelten. Die Zertifizierung selbst erteilt eine akkreditierte Stelle, das Assessment ein zugelassener Prüfdienstleister – nicht UBESAFE.
Verankert in der Metropolregion Hannover Braunschweig Göttingen Wolfsburg, bundesweit tätig – und für die Standorte unserer Kund:innen weltweit.
Häufige Fragen zum externen ISB
Was macht ein externer ISB?
Er übernimmt die Rolle des Informationssicherheitsbeauftragten: ISMS pflegen, Risiken bewerten, Maßnahmen nachhalten, Vorfälle begleiten, Audits vorbereiten und der Geschäftsführung berichten. Extern heißt: Sie müssen dafür keine Stelle schaffen und haben trotzdem eine benannte, erreichbare Person mit Stellvertretung – schriftlich bestellt mit Bestellurkunde, die Sie im Audit vorlegen.
Was ist der Unterschied zwischen ISB und CISO?
Der ISB setzt um – ISMS, Risiken, Maßnahmen, Audits. Der CISO steuert – Sicherheitsstrategie, Berichtslinie zur Geschäftsführung und zu Gremien, Zertifizierungsprojekte, Lieferanten- und Kundenaudits. Viele mittelständische Unternehmen starten mit einem ISB; den externen CISO brauchen Sie, wenn Strategie und Gremienarbeit dazukommen.
Ist ein ISB gesetzlich Pflicht?
Kein Gesetz schreibt allen Unternehmen einen ISB mit diesem Titel vor. NIS2 verpflichtet betroffene Einrichtungen aber zu einem Risikomanagement, das die Geschäftsleitung verantwortet, und ISO 27001 sowie TISAX® verlangen benannte Verantwortliche. In der Praxis kommen regulierte und auditierte Unternehmen an der Rolle nicht vorbei. Ob NIS2 Sie betrifft, klärt die NIS2-Einordnung.
Wann lohnt sich ein externer statt eines internen ISB?
Wenn die Rolle keine Vollzeitstelle füllt, intern niemand die Qualifikation hat oder der Kandidat aus der IT käme und damit seine eigene Arbeit bewerten würde. Extern bekommen Sie geprüftes Wissen, feste Termine und eine Stellvertretung – ohne Ausfallrisiko bei Urlaub oder Kündigung.
Was kostet ein externer ISB bei UBESAFE?
ISB Basis kostet 880 €, ISB Plus 1.320 € und ISB Premium 2.500 € – jeweils netto im Monat. Die Laufzeit beträgt 12 Monate und verlängert sich um jeweils 12 Monate, wenn nicht 3 Monate vor Ablauf gekündigt wird. Den externen CISO bieten wir als eigene Leistung an.
Wie oft ist der externe ISB für uns da?
Im Basis-Paket mit einem monatlichen Jour fixe remote, in Plus und Premium mit zwei Terminen im Monat. Dazwischen erreichen Sie Ihre feste Ansprechperson für Fragen und Vorfälle. Vor-Ort-Termine sind optional buchbar.
Arbeitet der ISB remote oder vor Ort?
Grundsätzlich remote – das funktioniert, wie unser Projekt für einen Standort in Indien zeigt. Für Audits, Workshops oder Begehungen kommen wir auf Wunsch vor Ort; diese Termine sind optional.
Was passiert bei einem Sicherheitsvorfall?
Wir reagieren innerhalb von 4 Stunden – das ist der Beginn der Bearbeitung, nicht die Lösung. Der ISB bewertet den Vorfall, stimmt die nächsten Schritte mit Ihnen ab und hält bei NIS2-Pflicht die Meldefristen im Blick. Eine Meldekette am Wochenende ist gegen Aufpreis buchbar.
Kann der ISB gleichzeitig Datenschutzbeauftragter sein?
Die Rollen arbeiten eng zusammen, verfolgen aber unterschiedliche Ziele: Der Datenschutzbeauftragte schützt personenbezogene Daten, der ISB alle Informationen des Unternehmens. Wir empfehlen getrennte Personen. Einen externen Datenschutzbeauftragten stellen wir über einen Partner, abgestimmt mit Ihrem ISB oder der Rolle, die Sie uns übertragen haben – Laufzeit 12 Monate, Verlängerung um jeweils 12 Monate, Kündigungsfrist 3 Monate.
Darf unser IT-Leiter der ISB sein?
Möglich ist es, sinnvoll selten. Wer die Systeme betreibt, bewertet dann seine eigene Arbeit – Auditoren fragen genau danach. Der ISB sollte an die Geschäftsführung berichten und neben der IT-Leitung stehen, nicht in ihr.
Übernimmt der externe ISB die Haftung?
Nein. Die Verantwortung für Informationssicherheit bleibt bei der Geschäftsführung – unter NIS2 ausdrücklich. Der externe ISB übernimmt die Aufgaben der Rolle, berät und dokumentiert so, dass die Geschäftsführung ihre Pflichten nachweisbar erfüllt. Für die rechtliche Bewertung im Einzelfall ist eine Rechtsberatung zuständig.
Brauchen wir für TISAX® einen ISB?
TISAX® verlangt eine verantwortliche Stelle für Informationssicherheit mit Berichtsweg und Ressourcen. Ein externer ISB erfüllt diese Anforderung. Im Premium-Paket begleiten wir Sie mit internem Audit und Intensivphase bis durch das Assessment. Mehr zum Verfahren auf der Seite TISAX®.
Liefern Sie auch die technischen Nachweise fürs Assessment?
Ja, zubuchbar und aus einer Hand. Den Penetrationstest führen wir auf zwei Referenzgeräten durch und sehen uns Ihr Netzwerk an – mit Maßnahmenplan. Den Microsoft 365 Security Check berichten wir zum Festpreis von 1.750 € netto als ganzheitlichen Bericht, nicht als Sammlung von Screenshots. Beides ist nicht im ISB-Paket enthalten.
Begleitet der ISB auch unser ISO 27001-Audit?
Ja. Der ISB bereitet Nachweise vor, führt interne Reviews durch und ist im Audit Ansprechpartner für die Prüfer. Zertifizieren darf nur eine akkreditierte Stelle – UBESAFE begleitet Sie zum Audit, zertifiziert aber nicht selbst. Mehr unter ISO 27001.
Welche Qualifikation haben Ihre ISB?
Die Rolle übernehmen zertifizierte ISB – Laura Klinzmann mit Ezahraa Djemai als Stellvertretung, unterstützt von Alexander Brütsch als CISO. Beide kennen Ihr ISMS.
Was passiert, wenn unser ISB krank oder im Urlaub ist?
Dann übernimmt die Stellvertretung. Beide kennen Ihre Dokumentation und Ihren Maßnahmenplan – Termine und Reaktionszeiten laufen weiter.
Wie läuft der Wechsel von einem bisherigen ISB?
Wir übernehmen die vorhandene Dokumentation, prüfen sie in der Bestandsaufnahme und schließen Lücken nach Priorität. Bestehende Richtlinien werden nicht neu geschrieben, wenn sie tragen.
Können wir später vom ISB zum CISO wechseln?
Ja. Der externe CISO ergänzt die strategische Ebene mit Berichtslinie zu Geschäftsführung und Gremien. Er ist eine eigene Leistung; den Zeitpunkt stimmen wir mit Ihnen ab.
Für welche Unternehmen eignet sich ein externer ISB?
Für Unternehmen, die ISO 27001, TISAX® oder NIS2 erfüllen müssen oder von Kunden nach ihrer Informationssicherheit gefragt werden – vom Mittelständler bis zur Unternehmensgruppe mit Auslandsstandorten.
Ihre Frage ist nicht dabei? Melden Sie sich – wir antworten innerhalb eines Werktages.
Was zum externen ISB passt
Die ISB-Rolle verbindet sich mit diesen Leistungen.
Externer CISO
Sicherheitsstrategie, Berichtslinie zur Geschäftsführung und Steuerung von Zertifizierungsprojekten.
NIS2-Check
Kostenlose Ersteinordnung: Sind Sie direkt oder indirekt von NIS2 betroffen?
ISO 27001
Vorbereitung auf die Zertifizierung – mit dem ISB als Verantwortlichem für das ISMS.
TISAX®
Begleitung zum TISAX®-Assessment, AL2 und AL3 – der ISB als verantwortliche Stelle.
Kostenloses Erstgespräch zum externen ISB
- Antwort innerhalb eines Werktags.
- Kostenloses, unverbindliches Erstgespräch – 30 Minuten.
- Klare Empfehlung und transparente Aufwandsschätzung.
- Lieber direkt einen Termin? 30-Minuten-Slot buchen
Ihre Ansprechpartner

Alexander Brütsch
Geschäftsführer, CISO

Stefan Wagner
Geschäftsführer
Mit Sternchen markierte Felder sind Pflichtfelder. Mit dem Absenden des Formulares akzeptieren Sie die Datenschutzerklärung. Mit dem Absenden des Formulars willige ich ein, dass meine übermittelten Informationen gespeichert werden, damit meine Anfrage beantwortet werden kann.