
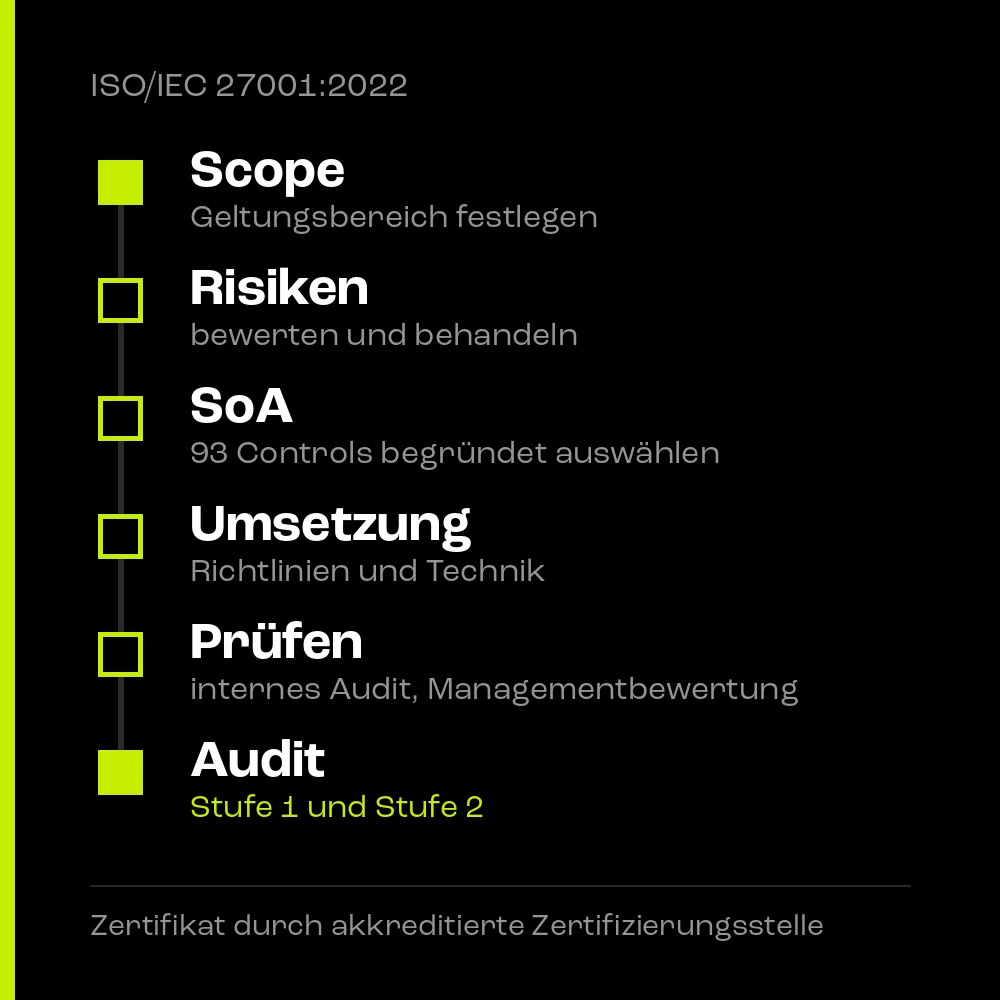
ISO 27001 – vom Scope bis zum Zertifikat.
Von Geltungsbereich und Risikobewertung über die Erklärung zur Anwendbarkeit (SoA), Richtlinien und Technik bis zu internem Audit, Managementbewertung und Zertifizierungsaudit – Organisation und Technik aus einer Hand.
- ISO/IEC 27001:2022 mit allen 93 Controls aus Anhang A – begründet ausgewählt, nicht abgehakt
- Internes Audit, Managementbewertung und Begleitung von Stufe 1 und Stufe 2 – Umfang nach kurzem Scoping
- 35+ Jahre Erfahrung im Team, verankert in der Metropolregion Hannover Braunschweig Göttingen Wolfsburg
93 Controls
aus Anhang A der ISO/IEC 27001:2022, jedes begründet in der SoA
9–12 Monate
typischer Horizont bis zum Zertifizierungsaudit bei einem Standort
8 Etappen
von der Anforderung bis zum Zertifikat, Ihr Einsatz je Etappe benannt
35+
Jahre Erfahrung im Team
Was über den Erfolg eines ISO-27001-Projekts entscheidet.
ISO 27001 beginnt fast immer mit einer Anforderung von außen – Kunde, Ausschreibung, Versicherer oder Gesetz. Erfolgreich wird das Projekt, wenn der Geltungsbereich früh begründet, Risiken nachvollziehbar bewertet, die Erklärung zur Anwendbarkeit sauber geführt, Vorgaben technisch gelebt und internes Audit sowie Managementbewertung vor dem Zertifizierungsaudit tatsächlich durchlaufen sind.
Rechtlich ist ISO 27001 für die meisten Unternehmen keine Pflicht, faktisch aber oft eine Marktvoraussetzung: Konzerne, öffentliche Auftraggeber und Cloud-Kunden fragen das Zertifikat im Lieferantenaudit ab. Geprüft wird gegen die Norm ISO/IEC 27001:2022. UBESAFE bereitet Ihr Unternehmen organisatorisch und technisch vor und begleitet das Audit – das Zertifikat erteilt ausschließlich eine akkreditierte Stelle, in Deutschland von der DAkkS akkreditiert.
Ihr Kunde hat eine Frist gesetzt? Wir sagen Ihnen in einem Gespräch, ob sie realistisch ist – bevor Sie einen Zertifizierer beauftragen.
Entscheidend ist die Anforderung, nicht die Branche.
ISO 27001 ist branchenoffen. Maßgeblich ist, wer den Nachweis von Ihnen verlangt und welche Informationen Sie für andere verarbeiten. Diese Gruppen fragen am häufigsten nach dem Zertifikat.
IT-, Cloud- und Softwareanbieter
SaaS, Hosting, Rechenzentrum oder Managed Services: Kunden prüfen Sie im Lieferantenaudit – das Zertifikat ersetzt dort viele Einzelfragebögen.
Zulieferer von Konzernen
Industrie, Handel und Dienstleistung mit Konzernkunden: Der Nachweis steht im Lieferantenvertrag oder in der jährlichen Lieferantenbewertung.
Bewerber in öffentlichen Vergaben
Ausschreibungen von Bund, Ländern, Kommunen und Kliniken verlangen zunehmend ISO 27001 oder einen gleichwertigen Nachweis als Eignungskriterium.
Energie und kritische Infrastrukturen
Für Strom- und Gasnetzbetreiber schreibt der IT-Sicherheitskatalog der Bundesnetzagentur das Zertifikat vor. In anderen KRITIS-Sektoren ist es ein häufig genutzter Nachweisweg.
NIS2-betroffene Unternehmen
NIS2 verlangt Risikomanagementmaßnahmen nach Artikel 21, keine Zertifizierung. Ein ISMS nach ISO 27001 deckt diese Anforderungen strukturiert ab und macht sie belegbar.
Auch kleine Unternehmen
Die Norm skaliert. Der Geltungsbereich kann bewusst begrenzt werden, etwa auf einen Standort oder einen Service – entscheidend ist, dass er begründet ist und die Schnittstellen geregelt sind.
Eine Frage im Lieferantenaudit wird zum Projekt.
Fast jedes ISO-27001-Projekt beginnt nicht mit der Norm, sondern mit einer Geschäftsanforderung. Wir übersetzen sie zuerst in Geltungsbereich, Schutzbedarf, Zieltermin und die Frage, ob ein Zertifikat oder ein normkonformes ISMS reicht.
Kunden- oder Lieferantenaudit
Der Fragebogen eines Kunden fragt nach dem Zertifikat – oder nach Hunderten Einzelnachweisen, die ein ISMS ohnehin liefern müsste.
Ausschreibung oder Rahmenvertrag
ISO 27001 steht als Eignungskriterium im Angebot. Ohne gültiges Zertifikat gibt es keinen Zuschlag und keine Verlängerung.
NIS2 und Leitungsverantwortung
Die Geschäftsleitung muss Risikomanagementmaßnahmen billigen und überwachen. Ein ISMS macht das nachweisbar – mit oder ohne Zertifikat.
Versicherer, Bank oder Investor
Cyberversicherung, Finanzierung oder Due Diligence fragen nach dem Reifegrad der Informationssicherheit. Ein Zertifikat beantwortet viele dieser Fragen auf einmal.
Eigene Entscheidung
Sie gehen der ersten Kundenanforderung zuvor, statt später unter Termindruck zu starten. Das ist der mit Abstand günstigste Weg.
Vier Fragen, die alles bestimmen
Wer fordert was? Für welchen Geltungsbereich? Für welche Standorte und Dienste? Bis zu welchem Termin? Diese vier Antworten entscheiden über Scope, Dauer und Preis.
Kapitel 4 bis 10 und Anhang A – und dazu der Prüfzyklus.
Zwei Teile, die oft vermischt werden: Die Kapitel 4 bis 10 beschreiben das Managementsystem und sind ohne Ausnahme Pflicht. Anhang A liefert 93 Controls, aus denen Sie über die Risikobehandlung auswählen – begründet in der Erklärung zur Anwendbarkeit.
Das Managementsystem
Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung und Verbesserung. Hier scheitern die meisten Erstaudits – nicht an der Technik, sondern daran, dass das System nicht nachweisbar läuft.
- Kontext, interessierte Parteien und Geltungsbereich (Kapitel 4)
- Leitlinie, Rollen und Verantwortung der Leitung (Kapitel 5)
- Risikobeurteilung, Risikobehandlung und Ziele (Kapitel 6 und 8)
- Internes Audit, Managementbewertung, Korrekturen (Kapitel 9 und 10)
Wir bereiten vor: Scope-Dokument, Leitlinie, Risikomethode, Risikoregister und eine belastbare Nachweisstruktur.
Anhang A · 93 Controls
Organisatorische, personelle, physische und technische Maßnahmen. Angewendet wird, was Risiko, Gesetz oder Vertrag erfordern – ein Ausschluss ist zulässig, wenn er begründet ist.
- 37 organisatorische Controls
- 8 personenbezogene Controls
- 14 physische Controls
- 34 technologische Controls
Zusätzlich vorbereitet: Erklärung zur Anwendbarkeit, Risikobehandlungsplan und technische Nachweise je Control.
Der Prüfzyklus der akkreditierten Stelle
Ein Zertifikat ist kein einmaliger Termin, sondern ein Zyklus über drei Jahre. Wer ihn kennt, plant Aufwand und Budget realistisch.
Ohne durchlaufenes internes Audit und dokumentierte Managementbewertung gibt es keine Freigabe für Stufe 2.
Unklar, welcher Geltungsbereich reicht? Wir lesen die Anforderung Ihres Kunden mit Ihnen zusammen und ordnen sie ein.
Warum ISO-27001-Projekte trotz guter Absicht stocken.
Diese drei Punkte kosten in fast jedem Projekt Zeit und Geld. Der weitere Verlauf dieser Seite löst sie in derselben Reihenfolge auf.
Der Geltungsbereich ist geschätzt statt begründet
Zu groß gewählt, wird das Projekt teuer; zu klein, akzeptiert ihn der Kunde nicht. Schnittstellen zu Cloud, Dienstleistern und Homeoffice fehlen. Auffallen tut es erst in Stufe 1.
Die SoA wird zur Checkliste
Controls werden abgehakt statt aus Risiken abgeleitet. Die Richtlinie fordert zwölf Zeichen, das System erzwingt acht. Genau diese Lücken sucht ein Auditor.
Das Managementsystem läuft nur auf dem Papier
Kein internes Audit, keine Managementbewertung, keine Kennzahlen. Stufe 2 scheitert dann an Kapitel 9 – nicht an der Firewall.
Der Kunde fragt nach dem Zertifikat, der Stand ist unklar?
Wir ordnen Anforderung, Geltungsbereich und Reifegrad in einem Gespräch ein – vor der verbindlichen Beauftragung.
Acht Etappen von der Anforderung bis zum laufenden ISMS.
Jede Etappe hat ein definiertes Ergebnis – und einen klar benannten Anteil, den nur Sie liefern können. Wie viel davon wir übernehmen, entscheiden Sie: Je mehr Sie selbst beisteuern, desto günstiger wird das Projekt.
Anforderung klären
Wer fordert das Zertifikat, für welchen Geltungsbereich, für welche Standorte und bis wann. Offene Punkte gehen zurück an den fordernden Kunden, bevor Budget geplant wird. Ihr Einsatz: die Anforderung weiterleiten, ein bis zwei Stunden Abstimmung.
Kontext und Scope festlegen
Interessierte Parteien, Anforderungen und Geltungsbereich werden begründet festgelegt – inklusive Homeoffice, Cloud-Diensten und externen Administratoren. Ihr Einsatz: Standorte, Dienste und Datenflüsse benennen, halber Tag Geschäftsführung und IT.
Gap prüfen und planen
Wir prüfen Kapitel 4 bis 10 und Anhang A an der echten Organisation und leiten daraus Maßnahmen, Verantwortliche, Termine und einen Kostenkorridor ab. Ihr Einsatz: Zugang zu Fachbereichen und vorhandenen Unterlagen, je Bereich ein bis zwei Stunden.
ISMS umsetzen
Risikobeurteilung, Erklärung zur Anwendbarkeit, Richtlinien, Prozesse und technische Maßnahmen entstehen gemeinsam – mit der Evidenz, die später im Audit gezeigt wird. Ihr Einsatz: Freigaben, Entscheidungen und die Punkte, die Sie selbst schreiben wollen.
Intern prüfen
Internes Audit und Managementbewertung: Richtlinien, Interviews, Nachweise und Live-Stichproben werden so geprüft, wie es der Auditor tun wird – die Leitung bewertet das Ergebnis. Ihr Einsatz: Verantwortliche an zwei bis drei Audittagen, ein Termin der Geschäftsführung.
Extern prüfen
Auswahl der akkreditierten Stelle, Stufe 1 und Stufe 2. UBESAFE begleitet die Termine und navigiert durch die Nachweise. Ihr Einsatz: Zertifizierer beauftragen, Termine freihalten.
Abschließen
Abweichungen werden nach Ursache, Risiko, Maßnahme, Verantwortlichem und Frist abgearbeitet und mit validierten Nachweisen geschlossen. Ihr Einsatz: Entscheidungen zu Maßnahmen und Fristen.
Weiter betreiben
Das Zertifikat gilt drei Jahre, mit Überwachungsaudit in jedem Folgejahr. Risikoreviews, Tests, Awareness, interne Audits und Managementbewertung laufen weiter – auf Wunsch als Managed Service. Ihr Einsatz: so viel oder so wenig, wie Sie wollen – oder als Managed Service an uns.
Noch nichts beauftragt? Genau der richtige Zeitpunkt für eine Einordnung – Terminbindung kommt später.
Nicht schätzen, sondern in die Organisation schauen.
Der häufigste teure Fehler passiert hier: Ein Geltungsbereich wird angenommen, ein Termin mit dem Zertifizierer vereinbart und dem Kunden zugesagt, bevor jemand geprüft hat, was wirklich vorhanden ist.
Wir schauen in die Organisation, nicht in eine Vorlage
Eine Gap-Analyse ist so gut wie die Realität dahinter. Wir prüfen jede Aussage gegen drei Fragen.
- Ist der Prozess definiert, verantwortet und wirksam?
- Lässt er sich mit aktueller Evidenz zeigen?
- Passt die technische Realität zur Richtlinie?
Ergebnis: eine Gap-Analyse, die in Stufe 1 und Stufe 2 standhält – statt einer, die gut aussieht.
Was nach der Gap-Phase vorliegt
Sie haben nach dieser Etappe eine Entscheidungsgrundlage – keine Absichtserklärung.
- Begründeter Geltungsbereich mit Schnittstellen
- Gap-Liste gegen Kapitel 4 bis 10 und Anhang A
- Risiko- und Maßnahmenliste mit Prioritäten
- Verantwortliche, Fristen und die jeweils erwartete Evidenz
- Klare Trennung von Kundenzuarbeit und UBESAFE-Leistung
- Zeit- und Kostenkorridor
Zeitrahmen: 9–12 Monate bis zum Zertifizierungsaudit sind bei einem Standort normal – das ISMS muss vor Stufe 2 nachweisbar laufen, inklusive internem Audit und Managementbewertung. Kürzer ist nach Machbarkeitsprüfung möglich, erfordert aber reservierte Kapazitäten. Nach dieser Etappe steht auch, was Sie selbst übernehmen und was wir liefern – das ist der größte Preishebel im Projekt.
Was ISO 27001 wirklich kostet.
ISO-27001-Kosten bestehen aus drei Blöcken: dem Einstieg, mit dem Sie die Lücken überhaupt erst sehen, dem Aufbau durch UBESAFE und den Fremdkosten für die akkreditierte Stelle. Nur die ersten beiden können Sie aktiv steuern. Alle Angaben sind Netto-Orientierungen und kein Angebot.
Einstieg: erst die Lücke sehen – beides führen wir durch
Baustein
Leistung und Annahme
Orientierung netto
Microsoft 365 Security Check
UBESAFE prüft Ihren Tenant: Identitäten, MFA und Conditional Access, Gäste und Freigaben, Audit-Logs, Defender und Lizenzen. Optional – aber die beste Ausgangslage.
1.750 €
Internes ISO-27001-Audit
UBESAFE führt das Audit durch: Kapitel 4 bis 10 und Anhang A gegen die Umsetzung, Interviews, Nachweise, Live-Stichproben. Ergebnis ist ein priorisierter Bericht.
3.500–6.500 €
Beides zusammen
Organisation und Technik in einem Durchgang, gemeinsam beauftragt.
stark rabattiert
Aufbau durch UBESAFE
Baustein
Leistung und Annahme
Orientierung netto
ISMS-Aufbau
Ein Standort, klarer Geltungsbereich, rund 50 % eigene Zuarbeit. Internes Audit und Vorbereitung der Managementbewertung enthalten.
nach Scoping
Delta aus TISAX® oder ISMS
Bestehendes TISAX®-Label oder ISMS als Basis: Wir ergänzen, was ISO 27001 zusätzlich fordert – Managementsystem, SoA, Ziele und Kennzahlen.
nach Scoping
Audit-Begleitung
Vorbereitung, reservierte Teilnahme an Stufe 1 und Stufe 2, Nachweisnavigation und Follow-up.
nach Scope
Fremdkosten, die nicht an uns gehen
Baustein
Leistung und Annahme
Orientierung netto
Zertifizierungsaudit
Stufe 1 und Stufe 2 durch die akkreditierte Stelle. Die Audittage richten sich nach den Mitarbeitenden im Geltungsbereich – bei 10 bis 50 Mitarbeitenden meist 5 bis 9 Tage. Mehr Standorte und Komplexität erhöhen sie.
ca. 6.000–15.000 €
Überwachungsaudits
Im ersten und zweiten Jahr nach der Zertifizierung, je eines.
rund ⅓ des Erstaudits
Rezertifizierung
Im dritten Jahr, Start eines neuen Zyklus über drei Jahre.
rund ⅔ des Erstaudits
Ihre Zuarbeit steuert den Preis. Den UBESAFE-Anteil kalkulieren wir nach einem kurzen Scoping für Ihren Geltungsbereich – Ausgangsgröße ist ein Standort mit rund 50 Prozent eigener Zuarbeit. Übernehmen wir mehr, steigt der Aufwand. Zur Einordnung: Ein Unternehmen mit 10 bis 50 Mitarbeitenden kommt im ersten Jahr insgesamt realistisch auf 25.000 bis 60.000 € netto – eigene Personenzeit, externe Begleitung und Zertifizierungsaudit eingerechnet. Der größte Block steht auf keiner Rechnung: Ihre eigene Zeit.
Bereits TISAX® oder ein ISMS im Haus? Der VDA ISA orientiert sich eng an ISO 27001. Wer beides braucht, baut es auf einem ISMS auf – dann wird ISO 27001 ein Delta statt eines zweiten Projekts. Mehrere Standorte, Konzernstrukturen, Sprachen oder technischer Nachholbedarf erhöhen den Aufwand deutlich; Gruppenprojekte kalkulieren wir erst nach einem strukturierten Scoping.
Nicht enthalten: Zertifizierer, Reisen, Lizenzen, ISMS-Software, Hardware, bauliche Maßnahmen, Penetrationstests, Managed Services sowie externe Rechts- oder Datenschutzberatung. Für den Betrieb nach dem Audit greifen unsere laufenden Services – Client- und Server-Management, SIEM und Monitoring, Penetrationstest, Security Awareness und der externe ISB.
Was den Preis senkt
- eine entscheidungsfähige Projektleitung bei Ihnen
- Fachbereiche und Systemverantwortliche, die erreichbar sind
- vorhandene Richtlinien, Prozesse und Systeminformationen
- bestehende Nachweise und technische Dokumentation
- zeitnahe Freigaben statt langer Entscheidungswege
Was UBESAFE übernimmt
- Abteilungen befragen und Informationen erheben
- Richtlinien und Dokumente erstellen, prüfen und validieren
- Nachweise einsammeln, bewerten und verknüpfen
- technische Umsetzung in erforderlicher Tiefe prüfen oder umsetzen
- ISMS entlang der SoA für die Auditnavigation strukturieren
Sie brauchen eine Zahl für die Geschäftsführung? Nach einem kurzen Scoping bekommen Sie einen belastbaren Korridor statt einer Hausnummer.
Risikoregister und SoA halten das Projekt zusammen.
Wenn diese beiden Dokumente stimmen, ist das Projekt steuerbar. Wenn sie fehlen, entsteht eine Sammlung von Dateien, die im Audit niemand zusammenbringt.
Risikoregister
Es begründet, warum welche Maßnahme priorisiert, reduziert, übertragen oder befristet akzeptiert wurde – und wer bis wann dafür geradesteht. Die Norm fordert dazu eine definierte Methode, Risikoeigentümer und einen Risikobehandlungsplan.
Hohe Risiken werden nicht dauerhaft akzeptiert. Freigabe durch den Risikoeigentümer, Restrisiko, Prüfdatum und Wiedervorlage gehören dokumentiert.
Erklärung zur Anwendbarkeit (SoA)
Sie ist der Wegweiser durch das Audit: Je Control aus Anhang A steht dort, ob es angewendet wird, warum – und wie und wo die Umsetzung belegt ist.
Die SoA wird versioniert und freigegeben – auf ihre gültige Fassung verweist in der Regel das Zertifikat. Die 1:1-Struktur reduziert unnötige Suchfragen, schränkt legitime Prüffragen aber nicht ein und darf das nicht.
Die Logik dahinter: Risiko → Control aus Anhang A → Eintrag in der SoA → Richtlinie → Verantwortlichkeit → technische Umsetzung → aktueller Nachweis. Schutzbedarf und Auswirkungen bewerten wir konsequent entlang von Vertraulichkeit, Integrität und Verfügbarkeit. Der Betrieb folgt PDCA: planen, umsetzen und schulen, Durchführung und Wirksamkeit prüfen, Abweichungen korrigieren.
Sie haben bereits ein ISMS? Wir prüfen, ob Scope, Risikoregister, SoA und Nachweise einem Zertifizierungsaudit standhalten.
93 Controls in vier Themen – in Klartext und mit Leistung.
Diese Übersicht erklärt Anhang A in Klartext. Welche Controls im Einzelfall anwendbar sind, entscheidet die Risikobehandlung – maßgeblich bleibt immer der Normtext der ISO/IEC 27001:2022.
Organisatorische Controls (5.1–5.37)
Leitlinien, Rollen, Inventar und Klassifizierung, Zugriffsregeln, Lieferanten, Cloud-Dienste, Vorfall- und Notfallmanagement, Compliance. Nachweise: freigegebene Richtlinien, Asset-Inventar, Lieferantenbewertung, Vorfallprotokolle.
Personenbezogene Controls (6.1–6.8)
Überprüfung, Arbeitsverträge, Sensibilisierung und Schulung, Maßregelung, Austritt, Vertraulichkeit, Remote-Arbeit, Meldung von Ereignissen. Nachweise: Verpflichtungen, Schulungsnachweise, Phishing-Auswertung, Austritts-Checklisten.
Physische Controls (7.1–7.14)
Sicherheitszonen, Zutritt, Büros, Überwachung, Clean Desk, Geräte, Datenträger, Versorgung und Verkabelung. Nachweise: Zonenplan, Zutrittsreview, Besucherprotokoll, Entsorgungsnachweise.
Technologische Controls (8.1–8.34)
Endgeräte, privilegierte Zugänge, Authentisierung, Schwachstellen, Konfiguration, Backup, Protokollierung, Netzwerk, Kryptografie und sichere Entwicklung. Nachweise: Hardening-Baseline, Patchreport, Logquellen, Pentest und Retest, Restore-Protokoll.
Elf neue Controls
Threat Intelligence, Cloud-Dienste, IKT-Bereitschaft für Business Continuity, physische Überwachung, Konfigurationsmanagement, Löschung, Datenmaskierung, Data Leakage Prevention, Monitoring, Webfilterung und sichere Programmierung.
Kapitel 4 bis 10
Anhang A allein reicht nicht. Kontext, Führung, Risikoprozess, Kompetenz, Dokumentation, internes Audit, Managementbewertung und Verbesserung sind ohne Ausschluss Pflicht. Nachweise: Scope, Leitlinie, Risikomethode, Auditprogramm, Protokoll der Managementbewertung.
Klimawandel in Kapitel 4
Seit der Ergänzung (Amendment 1) vom Februar 2024 muss das ISMS bewerten, ob der Klimawandel ein relevantes Thema ist. Meist genügt eine begründete Bewertung im Kontext-Dokument.
Zertifikate nach Fassung 2013 sind abgelaufen
Die Übergangsfrist endete am 31. Oktober 2025. Seitdem gilt ausschließlich ISO/IEC 27001:2022 – ältere Dokumentation muss auf die neue Struktur mit 93 Controls umgestellt sein. Wer sein ISMS im laufenden PDCA betreibt, hat bei Normänderungen ein Delta statt eines neuen Projekts.
Die SoA erlaubt Ausschlüsse – der ISA kaum.
Der wichtigste Unterschied in der Praxis: Bei ISO 27001 entscheidet Ihre Risikobehandlung, welche Controls gelten. Was in Ihrem Geltungsbereich nicht zutrifft, setzen Sie in der Erklärung zur Anwendbarkeit auf „nicht anwendbar“ – mit einer Begründung, die dem Auditor standhält. Dann müssen Sie es weder umsetzen noch beschreiben. TISAX® lässt diesen Spielraum kaum.
Ausschließen, was nicht zutrifft
Jedes Control aus Anhang A wird bewertet. Wer keine Software entwickelt oder keinen eigenen Serverraum betreibt, schließt die passenden Controls aus – und belegt, warum das Thema im Geltungsbereich nicht vorkommt.
Ergebnis: weniger Aufwand, wenn die Begründungen tragen – aber ein Zertifikat, das nur so viel aussagt wie Geltungsbereich und SoA dahinter.
Beantworten, was im Katalog steht
Der VDA-ISA-Katalog wird für die geforderten Assessment-Ziele vollständig bewertet, jedes Control mit Reifegrad. „Nicht anwendbar“ ist die Ausnahme und wird im Assessment hinterfragt.
Ergebnis: mehr Aufwand – auch für Themen, die es bei Ihnen heute nicht gibt. Dafür ist das Label über Unternehmen hinweg vergleichbar.
Was eine Begründung trägt – und was nicht. Tragfähig ist sie, wenn sie sich auf Geltungsbereich, Prozesse und Risikobeurteilung stützt und belegbar ist: „Im Geltungsbereich wird keine Software entwickelt – siehe Scope-Dokument und Prozesslandkarte.“ Nicht tragfähig sind Aufwand, Kosten oder „brauchen wir nicht“. Gibt es das Thema, wollen Sie das Risiko aber nicht behandeln, ist das kein Ausschluss, sondern eine Risikoakzeptanz – freigegeben vom Risikoeigentümer und im Risikoregister dokumentiert. Und jede Begründung gilt nur so lange, wie sie stimmt: Neuer Dienst, neuer Standort oder eigene Entwicklung heißt, die SoA neu zu bewerten.
Deshalb immer aufs Zertifikat schauen. „ISO 27001-zertifiziert“ allein sagt wenig. Entscheidend sind der Geltungsbereich auf dem Zertifikat und die SoA-Version, auf die es in der Regel verweist – erst dort steht, welche Controls umgesetzt und welche ausgeschlossen wurden. Wer einen Dienstleister bewertet, fordert beides an. Und wer von ISO 27001 zu TISAX® wechselt, muss die Ausschlüsse von damals wieder aufmachen: Was in der SoA „nicht anwendbar“ war, braucht im ISA meist doch eine Regelung.
Eine Soll-Aussage ist noch kein Nachweis.
Die meisten Abweichungen entstehen nicht, weil ein Dokument fehlt, sondern weil Vorgabe, technische Realität und Evidenz auseinanderlaufen.
Eine Vorgabe, die im Audit nicht trägt
Weiche Sprache erzeugt Interpretationsspielraum. Im Audit wird daraus eine Abweichung.
Ergebnis: Die Aussage „Das machen wir doch längst“ reicht ohne Prozess und Evidenz nicht aus.
Dieselbe Vorgabe, die im Audit trägt
Eindeutige Sprache ist nur zulässig, wenn sie kommuniziert, technisch unterstützt, kontrolliert und tatsächlich gelebt wird.
Erst dann ist der Prozess definiert, verantwortet, wiederholbar, belegt und auf Wirksamkeit geprüft – genau das, was Kapitel 9 der Norm mit Überwachung, Messung und Bewertung verlangt.
Welche Schutzklasse gilt für welches Dokument?
Klassifizierung und Kennzeichnung von Informationen sind eigene Controls in Anhang A (5.12 und 5.13). Wer nicht sauber trennt, schützt entweder zu wenig oder erzeugt Nachweispflichten, die der Geltungsbereich gar nicht verlangt. Der Kompass ordnet ein Dokument in wenigen Schritten einer Schutzklasse zu und zeigt, welche Regeln daraus folgen.
Drei Fragen genügen meist: Wem gehört die Information, wer darf sie sehen und was passiert, wenn sie nach außen gelangt? Daraus ergibt sich die Schutzklasse – und mit ihr die Regeln für Ablage, Versand, Freigabe und Löschung, die im Audit abgefragt werden.
Wir schließen die Lücke dort, wo sie tatsächlich entsteht.
Jede technische Maßnahme wird einem Risiko und einem Control aus Anhang A zugeordnet, in der SoA geführt, umgesetzt, getestet und mit prüffähiger Evidenz versehen. Was nicht rechtzeitig geschlossen wird, läuft als terminierte Maßnahme im Risikoregister weiter.
Identitäten unzureichend geschützt
Umsetzung: MFA, Conditional Access, Administrationskonzept, Rollen und Rezertifizierung. Nachweis: Konfiguration, Freigaben, Reviewprotokolle.
Unbekannte oder ungepatchte Systeme
Umsetzung: Asset-Erfassung, Hardening, Patchmanagement, EDR/MDR. Nachweis: Inventar, Patchreports, Ticket- und Alarmhistorie.
Flaches oder unsicheres Netzwerk
Umsetzung: Segmentierung, Firewall-Regeln, VPN und geschützte Administrationswege. Nachweis: Netzplan, Regelwerk, dokumentierte Reviews.
Fehlende Angriffserkennung
Umsetzung: zentrale Logs, SIEM, Security Monitoring, MDR/SOC und Meldekette. Nachweis: Logquellen, Alarmfälle, Tickets, Reaktionsnachweise.
Ungeprüfte Datensicherung
Umsetzung: Backup-Konzept, geschützte Sicherungen, Restore-Test und Wiederanlauf. Nachweis: Restore-Protokolle, RTO/RPO, Testergebnisse.
Offene Schwachstellen
Umsetzung: Schwachstellenscans, Penetrationstest, Priorisierung, Ticketing und Retest. Nachweis: Findings, Verantwortliche, Fristen, Retest-Bericht.
Awareness nur als einmalige Schulung
Umsetzung: rollenbasierte Schulung, Phishing-Simulation, Wiederholung und Wirksamkeitsbewertung. Nachweis: Teilnahmen, Ergebnisse, Maßnahmen, Trend.
Nachweise ohne Zuordnung
Umsetzung: Evidenzplan je Control mit Verantwortlichem, Frequenz und Ablagestruktur. Nachweis: aktuelle, eindeutig zugeordnete Belege statt gesammelter Screenshots.
Hand in Hand: Umsetzung und Betrieb.
Wir schließen die Lücken nicht nur auf dem Papier, sondern konfigurieren, testen und dokumentieren sie – und übernehmen den Betrieb danach auf Wunsch als Managed Service: Patchmanagement, Endpoint Security, MDR und SIEM, Backup und Restore-Tests, Awareness. Damit bleibt der Nachweis auch im Überwachungsaudit gültig, statt zur Rezertifizierung neu erarbeitet zu werden.
Diese Bausteine schließen die Lücken.
Zwei davon sind planbar kalkuliert: der Microsoft 365 Security Check für 1.750 € netto und der Penetrationstest als Paket ab 380 € im Monat. Beide lassen sich auch ohne laufendes ISO-27001-Projekt beauftragen.
Vor Stufe 2 testen, was später wirklich gefragt wird.
Das interne Audit ist der Punkt, an dem Abweichungen noch günstig sind. Danach kosten sie Audittage, Nachaudits und im schlechtesten Fall den Zertifikatstermin.
Richtlinien und Controls prüfen
Wir lesen Richtlinien und SoA-Einträge gegen die tatsächliche Umsetzung – nicht gegen die Absicht.
Abteilungen befragen
Geschäftsführung, IT und Fachbereiche werden so befragt, wie es im Zertifizierungsaudit passiert. Unterschiedliche Antworten auf dieselbe Frage sind das häufigste Warnsignal.
Nachweise bewerten
Jede Evidenz wird auf Aktualität, Aussagekraft und richtige Zuordnung geprüft. Ein vorhandener Nachweis ist nicht automatisch ein gültiger.
Live testen
Technische und organisatorische Stichproben an realen Systemen und Räumen. Ergebnis ist ein priorisierter Maßnahmenbericht mit Readiness-Einordnung.
Was wir live testen
Zwölf Prüfungen, die im Zertifizierungsaudit regelmäßig vorkommen – wir machen sie vorher, an Ihren realen Systemen und Räumen.
- Passwortlänge und technische Durchsetzung
- MFA und Conditional Access
- Admin-, Standard- und Sammelkonten
- Berechtigungen und Rezertifizierung
- Patchstände und Endpoint-Schutz
- Firewall-Regeln und Netzwerksegmentierung
- Logging, SIEM und Alarmwege
- Backup und dokumentierter Restore-Test
- Notfallkette tatsächlich anrufen und Erreichbarkeit dokumentieren
- Exit-Strategie praktisch anhand von Zugriffen, Export, Übergabe und Löschung prüfen
- Zutritt, Empfang, Besucher und Sicherheitszonen
- Clean Desk und Bildschirm-Sperre
Managementbewertung: Danach bereiten wir Auditergebnisse, Kennzahlen, Risikolage und offene Maßnahmen so auf, dass die Geschäftsführung in einem Termin bewertet und entscheidet – das Protokoll ist Pflichtnachweis vor Stufe 2. Hohe Risiken werden dabei erneut bewertet und mit Prüfdatum versehen.
Preis: In der ISMS-Umsetzung durch UBESAFE ist das interne Audit enthalten. Als eigenständige Leistung – wenn Sie nur die Bestandsaufnahme brauchen – liegt es bei 3.500–6.500 € netto, abhängig von Größe, Standorten und technischem Scope. 3.500 € als Sonderkondition, sobald Sie parallel eine weitere Leistung beauftragen. Umsetzung in der Regel innerhalb von ein bis zwei Wochen. Alle Details zum Prüfumfang stehen auf der Seite Internes Audit.
Sie wollen wissen, wo Sie wirklich stehen? Das interne Audit ist auch einzeln buchbar – ohne laufendes Umsetzungsprojekt.
Erst Readiness schaffen – dann das Audit beauftragen.
Die häufigste teure Reihenfolge ist die umgekehrte: erst beauftragen, dann feststellen, dass die Umsetzung nicht trägt.
Die praktische Projektuhr
Sie läuft, sobald Ihr Kunde die Anforderung stellt – unabhängig von jeder offiziellen Frist.
Es gab Projekte, in denen Dokumente innerhalb von acht Wochen geliefert werden mussten, obwohl noch nichts gestartet war. Das ist Erfahrung – keine Normfrist.
Die Frist nach Stufe 2
Sie wird regelmäßig unterschätzt, weil ein bestandenes Audit noch kein Zertifikat ist.
Wer die beiden Uhren verwechselt, plant Korrekturzeit ein, die er in Wahrheit nicht hat.
Internes Audit und Managementbewertung
Erst die Entscheidung, ob Sie prüfungsreif sind – dann die verbindliche Beauftragung.
Akkreditierte Stelle wählen
Akkreditierung für ISO/IEC 27001 prüfen, Audittage, Sprache, Standorte, Verfügbarkeit und Preis vergleichen. Beratung und Zertifizierung bleiben getrennt.
Stufe 1
Der Auditor prüft Dokumentation, Geltungsbereich, SoA und Auditreife. Offene Punkte müssen vor Stufe 2 geschlossen sein.
Stufe 2
Der Auditor bewertet die Wirksamkeit unabhängig vor Ort. Bei knapper Frist planen wir Stufe 1 früh ein – ohne internes Audit und Managementbewertung auszulassen.
Was UBESAFE an den Audittagen übernimmt
- reservierter Ansprechpartner für Stufe 1 und Stufe 2
- 1:1-Navigation entlang der SoA
- technische Einordnung an den realen Systemen
- Rückfragen dem passenden Control und Risiko zuordnen
- Abweichung und Verbesserungspotenzial sauber trennen
- offene Punkte sofort dokumentieren
Wie sich Ihre Mitarbeitenden verhalten
- nur zum eigenen Verantwortungsbereich antworten
- nicht raten und nicht spekulieren
- bei Unsicherheit den Prozesseigner hinzuziehen
- nur den passenden Nachweis öffnen
- Zutritts-, Clean-Desk- und Bildschirmregeln leben
- Auffälligkeiten über den definierten Meldeweg eskalieren
Nicht zulässig und für uns ausgeschlossen: Nachweise inszenieren oder rückdatieren, Konten und Systeme nur für den Audittag vortäuschen, ungeklärte Antworten erfinden oder Prüffragen künstlich einschränken.
Termin steht bereits? Wir begleiten das Zertifizierungsaudit und navigieren durch die Nachweise.
Der Auditor fragt Verantwortliche – und schaut in Systeme.
Diese Situationen kommen in nahezu jedem Zertifizierungsaudit vor. Sie sind der Grund, warum wir vorher intern testen.
„Das machen wir doch längst."
Ohne definierten Prozess, Verantwortlichen und aktuellen Nachweis bleibt die Aussage eine Behauptung.
Das Passwort wird mitgezählt
Wenn die Richtlinie zwölf Zeichen fordert und das System acht erzwingt, ist der Widerspruch in zehn Sekunden sichtbar.
Eine Live-Anmeldung sagt mehr als jedes Dokument
Sammelkonten, Standardkonten, fehlende MFA und zu weite Rechte zeigen sich sofort am realen System.
Der Nachweis ist da – aber falsch
Evidenz kann veraltet, unvollständig oder dem falschen Control zugeordnet sein. Dann zählt sie nicht.
Verbesserungspotenzial ist keine Abweichung
Eine sinnvolle Empfehlung des Auditors und eine konkrete Normanforderung werden sachlich getrennt – sonst wächst der Maßnahmenplan unnötig.
Das Tool antwortet nicht
Ein GRC- oder ISMS-Tool unterstützt Struktur und Fristen. Im Audit wird der Prozesseigner gefragt, nicht die Software.
Was ein Kunde über die Zusammenarbeit sagt.
Die UBESAFE ist bei uns beratend in den Themenbereichen der Informationssicherheit und IT-Security tätig. Sie bieten bedarfsgerechte Lösungen im Bereich der IT-Infrastruktur und der IT-Security an. Ihre Ansätze haben es uns geholfen, unsere Systeme zu verbessern und potenzielle Schwachstellen zu identifizieren und zu beheben. Durch die Beratung und praktische Unterstützung konnten wir nicht nur unsere Sicherheitsstandards erhöhen, sondern auch unsere Prozesse effizienter gestalten. Seit Beginn unserer Zusammenarbeit haben wir eine vertrauensvolle Geschäftsbeziehung aufgebaut. Wir freuen uns weiterhin auf eine weitere erfolgreiche und langfristige Zusammenarbeit.
Kim Scholz und Tobias Strunk
ISB-Team, ITU consult
Sie wissen nicht, ob Ihr ISMS das Audit trägt?
Das interne Audit zeigt es Ihnen vor Stufe 2 – priorisiert und mit klarer Readiness-Aussage.
Der letzte Audittag ist der nächste Startpunkt.
Mit dem Abschlussgespräch der Stufe 2 beginnt die Korrekturphase. Erst danach entscheidet die akkreditierte Stelle unabhängig über die Erteilung des Zertifikats.
Keine Abweichung
Die Umsetzung entspricht der Norm im geprüften Geltungsbereich. Der Auditor empfiehlt die Erteilung, die akkreditierte Stelle entscheidet.
Nebenabweichung
Einzelne Anforderungen sind nicht vollständig erfüllt, das System funktioniert aber. Mit akzeptiertem Korrekturplan kann das Zertifikat erteilt werden; die Umsetzung wird im nächsten Audit geprüft.
Hauptabweichung
Eine Anforderung fehlt oder das System versagt in einem Bereich. Das Zertifikat gibt es erst, wenn die Korrektur verifiziert ist – gegebenenfalls mit Nachaudit.
Verbesserungspotenziale sind kein Freibrief
Sie sind keine Pflicht, werden im nächsten Überwachungsaudit aber nachgefragt. Wer sie begründet umsetzt oder begründet ablehnt, hat dort leichteres Spiel.
So arbeiten wir Abweichungen ab: Ursache → Risiko → Maßnahme → Verantwortlicher → Termin → korrigierte Richtlinie und Technik → validierter Nachweis → dokumentiertes Restrisiko. Das Ergebnis eines Zertifizierungsaudits kann niemand garantieren – wir sorgen dafür, dass die Voraussetzungen belegbar vorliegen.
Sie haben bereits Abweichungen erhalten? Wir strukturieren den Korrekturplan und die Nachweisführung.
Nach dem Zertifikat beginnt der laufende Betrieb.
ISO-27001-Zertifikate gelten drei Jahre – mit einem Überwachungsaudit in jedem Folgejahr. Das ISMS muss nachweisbar weiterlaufen, sonst wird schon das erste Überwachungsaudit zum Risiko.
Berechtigungen und Identitäten
Regelmäßige Berechtigungsreviews, Rezertifizierung, Admin-Konzept und dokumentierte Ein- und Austrittsprozesse.
Risiken und Maßnahmen
Risikoreviews nach Plan, Wiedervorlage akzeptierter Risiken und Nachverfolgung offener Maßnahmen.
Notfall und Wiederanlauf
Notfallkette testen, Restore- und Wiederanlauftests durchführen und die Ergebnisse belegen.
Lieferanten und Exit
Lieferantenreviews, Nachweise der Provider und praktisch geprüfte Exit-Strategien.
Awareness und Angriffserkennung
Schulungen mit Wirksamkeitsnachweis, Phishing-Simulationen sowie Auswertung von SIEM-Alarmen, Schwachstellen und Incidents.
Audit und Managementbewertung
Internes Audit und Managementbewertung jährlich, Kennzahlen zur Wirksamkeit, Bewertung von Normänderungen und frühzeitige Vorbereitung von Überwachungsaudit und Rezertifizierung.
Servicemodell: Auf Wunsch übernimmt UBESAFE den laufenden ISMS-Betrieb als externer ISB – kombinierbar mit Managed IT oder Managed Security. Sie behalten Entscheidungen, Budgets und Prioritäten. Die benannte Rolle gibt es als monatliche Pauschale statt als Vollzeitstelle, Laufzeit 12 Monate mit Verlängerung um jeweils 12 Monate. Vor-Ort-Termine und eine Meldekette am Wochenende sind optional zubuchbar. Externer ISB im Detail · für die strategische Rolle mit Berichtslinie zur Geschäftsführung: Externer CISO.
Externer ISB · Basis
Benannte Rolle, monatlicher Jour fixe, Pflege der Sicherheitsdokumentation, Reaktion auf Vorfälle, jährlicher Managementbericht.
ab 880 €
Externer ISB · Plus
Alles aus Basis, zwei Termine je Monat, Risikomanagement mit Maßnahmenplan, Begleitung interner Audits, Awareness-Impuls je Quartal.
ab 1.320 €
Externer ISB · Premium
Alles aus Plus, jährliches internes Audit und Begleitung der Überwachungsaudits – und alles, was das ISMS braucht, wenn es knapp wird.
ab 2.500 €
Zertifikat vorhanden, Betrieb offen? Wir übernehmen Reviews, Nachweisplanung und die Vorbereitung der Überwachungsaudits.
Ein Zertifikat entsteht nicht am Audittag.
„Ein ISMS besteht das Zertifizierungsaudit, wenn Risiken nachvollziehbar bewertet, Controls in der Erklärung zur Anwendbarkeit begründet, technische Maßnahmen wirksam umgesetzt und Nachweise so strukturiert sind, dass der Auditor sie ohne Umwege findet – und wenn die Geschäftsführung es tatsächlich steuert.“
Alexander Brütsch
Geschäftsführer & CISO, UBESAFE GmbH

Was vor dem Start und im Zertifizierungsaudit geklärt sein sollte.
Wer braucht ISO 27001?
Vor allem Unternehmen, die Informationen für andere verarbeiten und das nachweisen müssen: IT-, Cloud- und Softwareanbieter, Zulieferer von Konzernen, Bewerber in öffentlichen Vergaben sowie Betreiber kritischer Infrastrukturen. Maßgeblich ist die konkrete Kunden-, Vertrags- oder Vergabeanforderung – nicht allein die Branche.
Ist ISO 27001 gesetzlich vorgeschrieben?
Für die meisten Unternehmen nicht. Eine ausdrückliche Pflicht gibt es etwa für Strom- und Gasnetzbetreiber über den IT-Sicherheitskatalog der Bundesnetzagentur. In der Praxis entsteht die Pflicht über Verträge, Ausschreibungen und Lieferantenaudits – und dort ist sie genauso verbindlich.
Wer erteilt das Zertifikat – und welche Rolle hat UBESAFE?
Das Zertifikat erteilt ausschließlich eine akkreditierte Stelle, in Deutschland von der DAkkS akkreditiert. UBESAFE ist keine akkreditierte Stelle und erteilt keine Zertifikate. Wir bauen das ISMS mit Ihnen auf, setzen technische Maßnahmen um, prüfen intern und begleiten das Zertifizierungsaudit. Beratung und Zertifizierung bleiben getrennt – das verlangen die Akkreditierungsregeln.
Was ist die Erklärung zur Anwendbarkeit (SoA)?
Die Erklärung zur Anwendbarkeit, englisch Statement of Applicability, führt alle 93 Controls aus Anhang A auf. Je Control steht dort, ob es angewendet wird, warum – aus Risiko, Gesetz oder Vertrag – und ob es umgesetzt ist. Ausschlüsse sind zulässig, wenn sie begründet sind. An der SoA hangelt sich das Zertifizierungsaudit entlang.
Müssen alle 93 Controls aus Anhang A umgesetzt werden?
Nein. Umgesetzt wird, was die Risikobehandlung, Gesetze oder Verträge erfordern. Was in Ihrem Geltungsbereich nicht zutrifft, setzen Sie in der SoA auf „nicht anwendbar“ – mit einer belastbaren Begründung, warum es nicht zutrifft. Aufwand oder Kosten zählen dabei nicht, und der Auditor prüft jede Begründung. Trägt sie, müssen Sie das Control weder umsetzen noch beschreiben. Die Kapitel 4 bis 10 der Norm sind dagegen ohne Ausnahme Pflicht. Anders bei TISAX®: Dort wird der ISA-Katalog für die Assessment-Ziele vollständig bewertet, auch für Themen, die es im Unternehmen heute nicht gibt.
Was sagt ein ISO-27001-Zertifikat wirklich aus?
Nur so viel wie Geltungsbereich und SoA dahinter. Ein Zertifikat kann einen einzelnen Standort oder Service abdecken und Controls begründet ausschließen. Wer einen Dienstleister prüft, schaut deshalb auf den Geltungsbereich auf dem Zertifikat und lässt sich die SoA-Version zeigen, auf die es verweist – erst dort steht, was tatsächlich umgesetzt wurde.
Wie begründen wir einen Ausschluss in der SoA richtig?
Mit Bezug auf Geltungsbereich, Prozesse und Risikobeurteilung – und mit einem Beleg. Beispiel: „Im Geltungsbereich wird keine Software entwickelt, siehe Scope-Dokument und Prozesslandkarte.“ Aufwand, Kosten oder „brauchen wir nicht“ tragen nicht. Gibt es das Thema, soll das Risiko aber nicht behandelt werden, ist das eine Risikoakzeptanz durch den Risikoeigentümer, kein Ausschluss. Ändert sich der Geltungsbereich, wird die Begründung neu bewertet.
Wie legen wir den Geltungsbereich fest?
Ausgangspunkt sind die Anforderung Ihres Kunden, Ihre interessierten Parteien und die Prozesse, die Sie schützen wollen. Der Geltungsbereich kann einen Standort, einen Service oder das ganze Unternehmen umfassen – entscheidend ist, dass er begründet ist und die Schnittstellen nach außen geregelt sind. Ein zu kleiner Scope wird vom fordernden Kunden oft nicht akzeptiert.
Müssen Homeoffice, Cloud und externe Dienstleister betrachtet werden?
Ja, sofern sie Informationen im Geltungsbereich verarbeiten. Bei Homeoffice zählen Regeln, Endgeräte, Identitäten und Datentransfer. Cloud-Dienste haben seit 2022 ein eigenes Control. Bei Dienstleistern werden Auswahl, Verträge, Sicherheitsanforderungen, Überwachung und Exit-Strategie betrachtet.
Wie lange dauert ein ISO-27001-Projekt?
Bei einem Standort sind 9 bis 12 Monate bis zum Zertifizierungsaudit realistisch. Das ISMS muss vor Stufe 2 nachweisbar laufen, inklusive internem Audit und Managementbewertung. Der Zeitraum hängt von Scope, Reifegrad, technischer Lücke, Zuarbeit, Entscheidungswegen und der Verfügbarkeit der akkreditierten Stelle ab.
Was passiert in Stufe 1 und Stufe 2?
In Stufe 1 prüft der Auditor Dokumentation, Geltungsbereich, Risikoprozess und SoA und entscheidet, ob Sie für Stufe 2 bereit sind. In Stufe 2 bewertet er vor Ort die Wirksamkeit: Interviews, Stichproben an Systemen und Räumen, Nachweise. Zwischen beiden liegen meist einige Wochen, damit offene Punkte geschlossen werden können.
Warum sind internes Audit und Managementbewertung vor Stufe 2 Pflicht?
Weil die Norm sie in Kapitel 9 verlangt und der Auditor in Stufe 2 die Wirksamkeit des Managementsystems prüft. Ohne durchlaufenes internes Audit und dokumentierte Managementbewertung fehlt der Nachweis, dass sich das ISMS selbst überwacht – das führt regelmäßig zu einer Hauptabweichung.
Was kostet ISO 27001 insgesamt?
Ein Unternehmen mit 10 bis 50 Mitarbeitenden kommt im ersten Jahr realistisch auf 25.000 bis 60.000 € netto, ein Mittelständler mit 50 bis 250 Mitarbeitenden auf 50.000 bis 80.000 € und mehr. Darin stecken eigene Personenzeit, externe Begleitung und das Zertifizierungsaudit mit rund 6.000 bis 15.000 € bei 10 bis 50 Mitarbeitenden. Der größte Block steht auf keiner Rechnung: die eigene Zeit.
Was kostet die Begleitung durch UBESAFE?
Den UBESAFE-Anteil kalkulieren wir nach einem kurzen Scoping für Ihren Geltungsbereich – Ausgangsgröße ist ein Standort mit rund 50 Prozent eigener Zuarbeit. Planbar sind die Einstiege: der Microsoft 365 Security Check für 1.750 € netto und das interne Audit für 3.500 bis 6.500 € netto, abhängig von Größe, Standorten und technischem Scope.
Was muss unser Unternehmen selbst zuliefern?
Eine entscheidungsfähige Projektleitung, erreichbare Fachbereiche, Zugang zu vorhandenen Richtlinien und Systeminformationen sowie zeitnahe Freigaben. Leitlinie, Risikoakzeptanz und Managementbewertung verantwortet die Leitung selbst – das lässt sich nicht delegieren. Je mehr Sie beisteuern, desto niedriger fällt der Aufwand aus.
Wir haben bereits ein TISAX®-Label – wie viel Aufwand ist ISO 27001 noch?
Deutlich weniger als ein neues Projekt. Der VDA ISA orientiert sich eng an ISO 27001; Risikoregister, Richtlinien und viele technische Nachweise lassen sich übernehmen. Zusätzlich verlangt ISO 27001 ein vollständiges Managementsystem: Kontext und Scope, SoA, Ziele und Kennzahlen, internes Audit nach Normvorgabe und Managementbewertung. Das Delta ermitteln wir im Gap-Schritt.
Hilft ISO 27001 bei NIS2?
Ja. NIS2 verlangt Risikomanagementmaßnahmen nach Artikel 21 und eine Geschäftsleitung, die sie billigt und überwacht – aber keine Zertifizierung. Ein ISMS nach ISO 27001 deckt die Maßnahmen strukturiert ab und macht sie belegbar. Ob Sie betroffen sind, klärt unsere Seite zu NIS2.
Was ist der Unterschied zu cert+?
cert+ ist ein eigenständiges Audit-Verfahren für kleine und mittlere Unternehmen: Geprüft wird ein Basisschutz, am Ende stehen ein Dokument nach DIN SPEC 27076 und eines für die Cyberversicherung. ISO 27001 verlangt ein vollständiges Managementsystem mit Risikoprozess und wird von einer akkreditierten Stelle zertifiziert. Für viele kleinere Unternehmen ist cert+ der schlankere Einstieg.
Dürfen hohe Risiken akzeptiert werden?
Eine Akzeptanz ist zulässig, wenn der Risikoeigentümer sie begründet und formal freigibt – bei hohen Risiken aber nicht unbegrenzt. UBESAFE dokumentiert Verantwortlichen, Behandlung, Restrisiko, Freigabe, Prüfdatum und Wiedervorlage.
Setzt UBESAFE technische Maßnahmen selbst um?
Ja. Abhängig von Lücke und Risiko übernimmt UBESAFE unter anderem Microsoft-365-Härtung, MFA, Berechtigungsreviews, Firewall und Segmentierung, Endpoint-Security, SIEM/MDR, Restore-Tests, Schwachstellenmanagement, Penetrationstests und die technische Nachweisführung.
Was passiert bei Abweichungen im Zertifizierungsaudit?
Bei einer Nebenabweichung reicht in der Regel ein akzeptierter Korrekturplan, das Zertifikat kann erteilt werden; die Umsetzung wird im nächsten Audit geprüft. Bei einer Hauptabweichung muss die Korrektur erst verifiziert sein – spätestens sechs Monate nach Stufe 2, sonst wird Stufe 2 wiederholt. UBESAFE strukturiert Ursache, Maßnahme, Verantwortlichen, Frist und Nachweis.
Wie lange gilt das Zertifikat und was kostet der Erhalt?
Drei Jahre. Im ersten und zweiten Folgejahr findet je ein Überwachungsaudit statt, mit rund einem Drittel des Aufwands des Erstaudits; im dritten Jahr folgt die Rezertifizierung. Dazu kommen jährliches internes Audit, Managementbewertung und laufende Pflege – als Faustregel 10 bis 15 Prozent der Erstinvestition pro Jahr.
Unser Zertifikat basiert noch auf ISO 27001:2013 – was nun?
Die Übergangsfrist ist am 31. Oktober 2025 abgelaufen, Zertifikate nach der Fassung von 2013 sind seitdem nicht mehr gültig. Nötig ist die Umstellung auf ISO/IEC 27001:2022 mit neuer SoA und den elf neuen Controls, geprüft durch die akkreditierte Stelle. Wir ermitteln das Delta und bringen die Dokumentation auf den aktuellen Stand.
Was übernimmt UBESAFE nach der Zertifizierung?
Auf Wunsch den laufenden ISMS-Betrieb als externer ISB – inklusive Risiko- und Maßnahmenreviews, Nachweisplanung, Awareness, internen Audits, Managementbewertung und Vorbereitung der Überwachungsaudits. Technische Maßnahmen betreiben wir auf Wunsch als Managed IT oder Managed Security.
Ihre Frage ist nicht dabei? Stellen Sie sie direkt – Antwort in der Regel innerhalb eines Werktages.
Wofür steht ISO 27001?
ISO/IEC 27001 ist die internationale Norm für Informationssicherheits-Managementsysteme (ISMS). Sie legt fest, wie ein Unternehmen Informationssicherheit risikobasiert plant, umsetzt, überwacht und verbessert – unabhängig von Branche und Größe. Aktuell gilt die Fassung ISO/IEC 27001:2022, in Deutschland als DIN EN ISO/IEC 27001 veröffentlicht.
Zertifikat und Rolle: Das Zertifikat erteilt eine akkreditierte Stelle, in Deutschland von der DAkkS akkreditiert, für drei Jahre mit jährlicher Überwachung. UBESAFE ist keine akkreditierte Stelle und erteilt keine Zertifikate. Wir beraten, setzen organisatorisch und technisch um, prüfen intern und begleiten das Audit.
Unterschied zu TISAX®: Der VDA ISA orientiert sich eng an ISO 27001, ist aber auf die Automobilindustrie zugeschnitten und endet mit Labels, die nur über ENX geteilt werden. ISO 27001 ist branchenoffen, international anerkannt und erlaubt begründete Ausschlüsse in der SoA – der ISA verlangt dagegen eine Antwort auf jedes Control. Wer beides braucht, baut beides auf einem ISMS auf – mehr dazu auf unserer Seite zu TISAX®.
Unterschied zu NIS2: NIS2 ist ein Gesetz, ISO 27001 eine Norm. NIS2 kennt keine Zertifizierung, ein ISMS nach ISO 27001 ist aber der strukturierteste Weg, die Pflichten aus Artikel 21 zu erfüllen – Details auf unserer Seite zu NIS2.
Unser eigener Status: UBESAFE ist NIS2-konform aufgestellt – als MSP nach Artikel 21 umgesetzt. Das eigene ISMS bauen wir ebenfalls nach der Norm auf: ISO 27001 in Vorbereitung.
Weiterführend: Für kleinere Unternehmen ist cert+ der schlankere Einstieg. Wer Produkte mit digitalen Elementen herstellt, prüft zusätzlich den Cyber Resilience Act. KI-Governance verankert der externe KI-Beauftragte im ISMS, die Aufbewahrung geschäftlicher E-Mails die GoBD-Archivierung. Den Schutzbedarf Ihrer Dokumente ordnen Sie mit dem Klassifizierungs-Kompass ein, Begriffe erklärt das IT-Glossar.
Weiterlesen zu ISO 27001
Ablauf, Kosten und der pragmatische Einstieg – ausführlich im Security Blog.
ISMS aufbauen: Der pragmatische Weg für KMU
ISO 27001: Ablauf der Zertifizierung von der Entscheidung bis zum Zertifikat
Was kostet ISO 27001 wirklich? Ehrliche Zahlen für den Mittelstand
Kostenloses Erstgespräch zu ISO 27001
- Antwort innerhalb eines Werktags.
- Kostenloses, unverbindliches Erstgespräch – 30 Minuten.
- Klare Empfehlung und transparente Aufwandsschätzung.
- Lieber direkt einen Termin? 30-Minuten-Slot buchen
Ihre Ansprechpartner
Alexander Brütsch
Geschäftsführer, CISO
Stefan Wagner
Geschäftsführer
Mit Sternchen markierte Felder sind Pflichtfelder. Mit dem Absenden des Formulares akzeptieren Sie die Datenschutzerklärung. Mit dem Absenden des Formulars willige ich ein, dass meine übermittelten Informationen gespeichert werden, damit meine Anfrage beantwortet werden kann.