
Managed Firewall & Netzwerk – getrennt, überwacht, auf Stand.
Netztrennung, Firewall-Betrieb und sichere Zugänge aus einer Hand – für Unternehmen mit einem oder vielen Standorten.
- 35+ Jahre Erfahrung im Team
- 200+ betreute Kund:innen
- Betrieb von Firewall, Netzwerk und VPN auch an Auslandsstandorten

35+ Jahre
Erfahrung im Team
200+
betreute Kund:innen, laufend im Bestand
Critical: 1 Stunde
Reaktion, wenn das Netzwerk gesamt ausfällt – mit Techniker
Wolfsburg
bundesweit · weltweit für Kundenstandorte
Wo im Netzwerk die größten Lücken entstehen.
Selten ist es die Firewall selbst. Meist ist es das, was dahinter ungetrennt im selben Netz hängt.
Ein Netz für alles
Server, Clients, Drucker und Telefone teilen sich ein Netz. Ein kompromittiertes Gerät erreicht von dort aus alle anderen.
Altgeräte ohne Updates
Der Drucker oder die Produktionsmaschine ist seit zehn Jahren im Haus, bekommt keine Updates mehr – und steht direkt neben Servern und Clients.
Private Handys im Firmennetz
Wenn die Technik es nicht verhindert, landen private Smartphones im internen Netz. Das sehen wir immer wieder.
Geräte aus unseriösen Shops
Das Internetradio vom Billigportal am Firmennetz: Solche Geräte reißen die größten Lücken – unbekannte Firmware, offene Dienste.
Gastnetz ohne echte Trennung
Gäste haben ein eigenes WLAN, aber die Geräte darin sehen sich gegenseitig – im schlimmsten Fall auch das Firmennetz.
Gewachsene Mischtechnik
Komponenten verschiedener Hersteller, Regeln ohne Dokumentation, Freigaben, die niemand mehr erklären kann.
So trennen wir Ihr Netz – nach Aufgabe und Risiko.
Dienste, Prozesse und Geräte bekommen eigene Bereiche. Was nicht miteinander reden muss, kann es auch nicht – so bleibt die Angriffsfläche klein.
Server und Dienste
Eigenes Segment mit klaren Freigaben. Clients erreichen nur die Dienste, die sie für ihre Arbeit brauchen.
Arbeitsplätze
Clients im eigenen Netz. Hinein kommt nur ein Unternehmensgerät – per Anmeldung oder Gerätezertifikat.
Drucker und Produktion
Altgeräte und Maschinen ohne Updates laufen isoliert weiter – als Insel, nicht als Brücke zu Servern und Clients.
Telefonie
Sprache im eigenen Bereich und priorisiert, damit Gespräche stabil bleiben, wenn das Netz unter Last steht.
Gäste
Strikt vom Firmennetz getrennt. Die Geräte im Gastnetz sehen sich auch untereinander nicht.
Unterwegs und Homeoffice
Ab ADVANCED binden wir externe Geräte per VPN-Profil automatisch an – nur wenn Updates und Virenschutz aktuell sind.
Im Erstgespräch sehen wir gemeinsam, wie Ihr Netz heute aufgeteilt ist.
Netzwerk ist nicht gleich Netzwerk.
Ein Netz, in dem alles alles erreicht, funktioniert – bis ein einziges Gerät kompromittiert ist. Deshalb trennen wir Dienste, Prozesse und Drucker und halten die Angriffsfläche so klein wie möglich. Sicherheit ist dabei der Ausgangszustand, nicht das Upgrade.
Bestehende Komponenten anderer Hersteller betreuen wir mit. Steht der Austausch an, vereinheitlichen wir die Struktur – damit jede spätere Änderung und jeder Nachweis einfacher wird.
Und wenn eine Freigabe nicht zur Sicherheit passt, sagen wir das. Umgesetzt wird sie nur mit Ihrer schriftlichen Risikoakzeptanz.
Was wir im Netzwerk für Sie übernehmen.
Betrieb, Trennung und Zugänge – zentral überwacht und verwaltet.
Firewall-Betrieb
Das Herzstück zwischen Internet und Netzwerk – gemietet im Paket, kein Kauf. Dimensioniert nach Geräten und Arbeitsplätzen, betrieben mit Updates, Monitoring und dokumentierten Regeln.
Netzsegmentierung
Server, Clients, Drucker, Produktion, Telefonie und Gäste in eigenen Bereichen. Freigaben zwischen den Zonen verwalten wir zentral.
Nur Unternehmensgeräte im Netz
Je nach Sicherheitsstandard per Benutzername und Passwort oder per Gerätezertifikat. Private Handys bleiben draußen.
VPN-Profile mit Zustandsprüfung
Ab ADVANCED: Notebooks und Mobilgeräte werden automatisch angebunden. Fehlen Updates oder ist der Virenschutz alt, bleibt das Gerät draußen.
Komponenten auf Stand
Switches, Access Points und Firewall halten wir aktuell. Fremdprodukte betreuen wir mit; neue Komponenten als Kauf oder Leasing.
Pentest im Netzwerk
Scannt alle Geräte im Netz, testet die gängigen Angriffsmethoden und findet Standard-Logins, die noch aktiv sind.
Ab ADVANCED vergünstigt: Endgeräte über das Client- & Server-Management mit betreuen lassen.
Drei Pakete – der Unterschied auf einen Blick.
Die Firewall mieten Sie im Paket – Betrieb, Netztrennung und dokumentierte Regeländerungen stecken in jedem davon. Ab ADVANCED kommen VPN-Profile und Awareness dazu, PREMIUM schützt die Endgeräte mit MDR.
| Leistung | Für den geordneten BetriebBASICnach Geräten im Netz | EmpfohlenFür Homeoffice und AußendienstADVANCEDnach Geräten im Netz | Mit Endgeräteschutz und MDRPREMIUMnach Geräten im Netz |
|---|---|---|---|
| In allen drei Paketen enthalten | |||
| Firewall als Mietgerät | ✓ | ✓ | ✓ |
| Größe nach Geräten im Netz | ✓ | ✓ | ✓ |
| Lizenz und Updates gestellt | ✓ | ✓ | ✓ |
| Voraustausch bei Defekt | ✓ | ✓ | ✓ |
| Monitoring und Störungsbehebung | ✓ | ✓ | ✓ |
| Regeländerungen inkl. Dokumentation | ✓ | ✓ | ✓ |
| Netztrennung, Gastnetz mit Isolation | ✓ | ✓ | ✓ |
| Support für Ihr Team | Volumen/Aufwand | Volumen/Aufwand | Volumen/Aufwand |
| Der Unterschied | |||
| VPN-Profile mit Zustandsprüfung | – | ✓ | ✓ |
| Security-Awareness-Training | – | ✓ | ✓ |
| Endpoint-Schutz mit MDR | – | – | ✓ |
| Managed Clients vergünstigt | – | möglich | möglich |
| Reporting | jährlich | quartalsweise | monatlich |
Den Preis kalkulieren wir nach Anzahl der Geräte und Arbeitsplätze im Netz – danach richtet sich auch die Firewall. Switches, Access Points und Verwaltungsgerät liefern wir als Kauf oder über unseren Leasingpartner GRENKE. Die Umsetzung ist ein eigenes Projekt und wird vorab separat ausgewiesen; Support für Ihr Team läuft nach Volumen oder Aufwand.
Endgeräte im Blick? Virenschutz und Patchen für alle Clients deckt das Client- & Server-Management besser ab als das Netzwerkpaket – in ADVANCED und PREMIUM vergünstigt.
Wer ins Netz will, muss die Bedingungen erfüllen.
Zugänge prüfen wir technisch, nicht auf Zuruf. Abweichungen werden dokumentiert statt stillschweigend hingenommen.
Gerätezertifikat
Mit Zertifikat verbindet sich nur ein Unternehmensgerät mit dem internen Netz – auch wenn jemand das Passwort kennt.
Benutzeranmeldung
Wo kein Zertifikat nötig ist, meldet sich jede Person mit eigenem Konto an – nachvollziehbar und einzeln sperrbar.
Zustandsprüfung
Ab ADVANCED prüfen wir bei der VPN-Anbindung, ob Updates und Virenschutz aktuell sind. Erfüllt ein Gerät die Bedingungen nicht, kommt es nicht ins Netz.
Gastnetz mit Isolation
Gäste kommen ins Internet, nicht ins Firmennetz – und ihre Geräte sehen sich untereinander nicht.
Risikoakzeptanz
Eine Freigabe, die wir nicht mit der Sicherheit vereinbaren können, setzen wir nur mit Ihrer schriftlichen Risikoakzeptanz um.
Awareness
In ADVANCED und PREMIUM lernen Mitarbeitende, Phishing und Social Engineering zu erkennen – Security Awareness ergänzt die Technik.
In sechs Schritten zum getrennten Netz.
Erst sehen, was da ist – dann trennen, dann betreiben.
1. Erstgespräch
30 Minuten mit Fachteam und Geschäftsführung: Standorte, Größe, Ziele.
2. Bestandsaufnahme
Firewall, Switches, WLAN und alle Geräte im Netz erfassen – auf Wunsch mit Pentest.
3. Zielbild
Zonen, Freigaben und Zugangswege festlegen. Fremdprodukte bleiben, bis der Austausch ansteht.
4. Umsetzung
Firewall stellen, Netze trennen, Zertifikate und VPN-Profile verteilen – als eigenes Projekt.
5. Betrieb
Zentrale Überwachung, Updates und dokumentierte Regeländerungen im laufenden Paket.
6. Reporting
Je nach Paket jährlich, quartalsweise oder monatlich – für Geschäftsführung und Audit.
Critical
Reaktion 1 Stunde, Ziel 8 Stunden – z. B. Netzwerk gesamt ausgefallen
High
Reaktion 2 Stunden, Ziel 1 Werktag
Medium
Reaktion 8 Stunden, Ziel 3 Werktage
Low
Reaktion 2 Werktage, Ziel nach Vereinbarung
Netz, Firewall und VPN – auch am Standort in Indien.
Ein Engineering-Unternehmen mit Standort in Pune: TISAX® AL2, externer ISB remote – und der Betrieb von Firewall, Netzwerk, VPN und Clients vor Ort.
Auslandsstandort Pune
Was das für Ihr Netz heißt
- Ein Ansprechpartner für Netz, Clients und Informationssicherheit
- Auslandsstandort per VPN an die Struktur angebunden
- Koordination aus Wolfsburg, vor Ort, wenn es nötig ist
- TISAX® AL2 mit externem ISB remote begleitet
Wir begleiten nicht nur das Assessment – wir betreiben auch die Infrastruktur dahinter, auch an Auslandsstandorten.
Kundenstimme IT-Infrastruktur und IT-Security
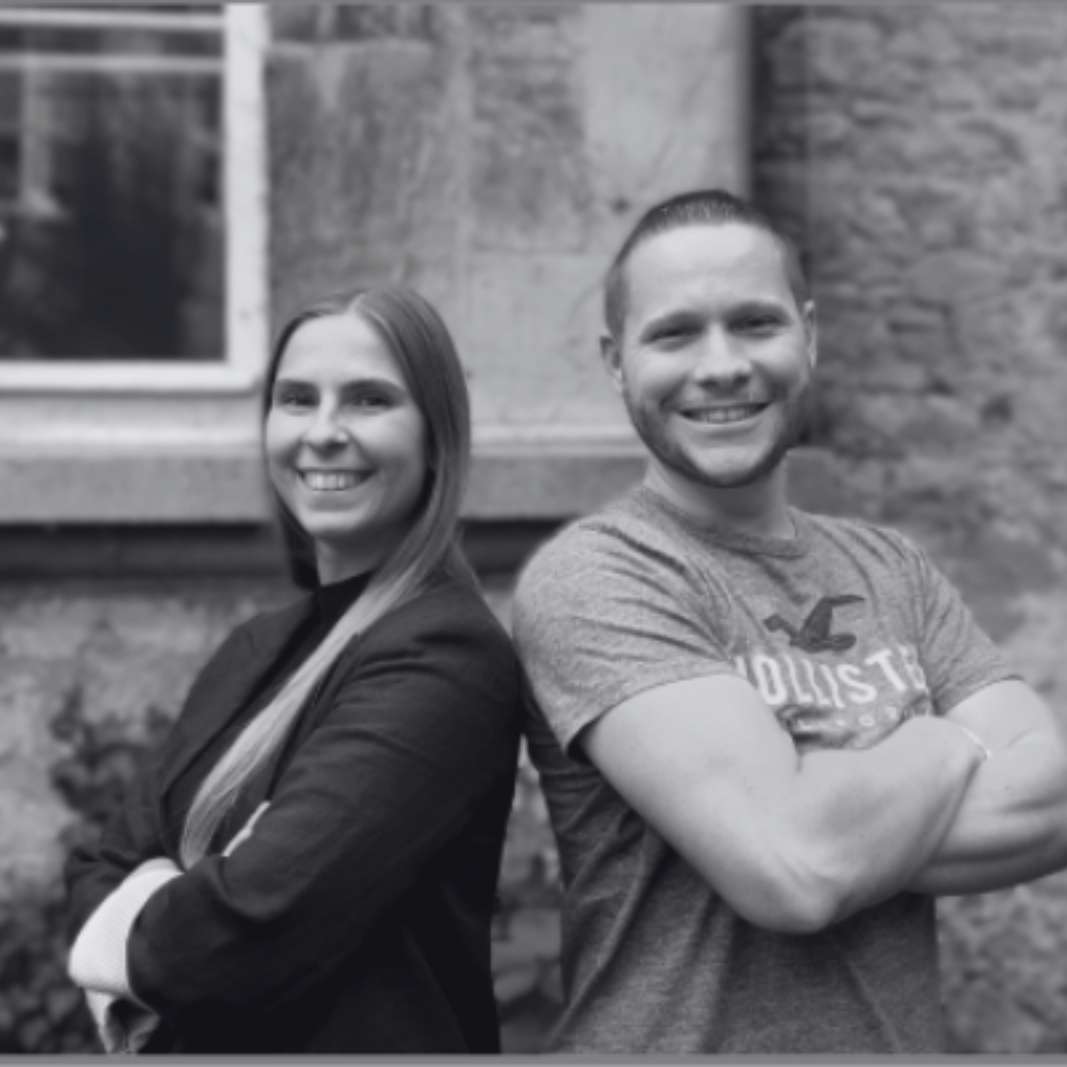
Die UBESAFE ist bei uns beratend in den Themenbereichen der Informationssicherheit und IT-Security tätig. Sie bieten bedarfsgerechte Lösungen im Bereich der IT-Infrastruktur und der IT-Security an. Ihre Ansätze haben es uns geholfen, unsere Systeme zu verbessern und potenzielle Schwachstellen zu identifizieren und zu beheben. Durch die Beratung und praktische Unterstützung konnten wir nicht nur unsere Sicherheitsstandards erhöhen, sondern auch unsere Prozesse effizienter gestalten. Seit Beginn unserer Zusammenarbeit haben wir eine vertrauensvolle Geschäftsbeziehung aufgebaut. Wir freuen uns weiterhin auf eine weitere erfolgreiche und langfristige Zusammenarbeit.
Kim Scholz und Tobias Strunk
ISB-Team, ITU consult
Unternehmen, die UBESAFE vertrauen
Ein Ausschnitt der Kund:innen, die wir laufend betreuen.
Firewall gemietet, Komponenten gekauft oder geleast.
Die Firewall steckt als Mietgerät im Paket. Switches, Access Points und das Verwaltungsgerät liefern wir als Kauf oder über unseren Leasingpartner GRENKE – der Betrieb ist in beiden Fällen derselbe.
Kauf
Switches, Access Points und Verwaltungsgerät gehen in Ihr Eigentum. Betrieb, Updates und Überwachung laufen über das Paket.
- Hardware in Ihrem Eigentum
- Betrieb und Updates im laufenden Paket
- Austausch planen wir mit Ihnen, wenn er ansteht
- Gleiche Zonen, Regeln und Zugänge wie beim Leasing
Ideal für: Unternehmen mit Investitionsbudget, die Hardware selbst besitzen wollen.
Leasing
Switches, Access Points und Verwaltungsgerät kommen über unseren Leasingpartner GRENKE – statt Investition auf einen Schlag eine monatliche Rate.
- Monatliche Rate statt Einmalinvestition
- Liquidität bleibt im Unternehmen
- Betrieb und Updates wie beim Kauf
- Erneuerung planbar statt aufgeschoben
Ideal für: Unternehmen, die Liquidität schonen und Hardware planbar erneuern wollen.
Alexander Brütsch über Netzwerke
Die größten Lücken finden wir selten an der Firewall. Wir finden sie dahinter: der zehn Jahre alte Drucker im Servernetz, das private Handy im Firmen-WLAN, das Internetradio aus dem Billigshop. Jedes davon ist ein Weg ins Netz, den niemand auf dem Schirm hat.
Deshalb ist ein Managed Netzwerk für uns kein Gerät, sondern eine Struktur: getrennt, zentral verwaltet und regelmäßig geprüft. Und wenn eine Freigabe nicht zur Sicherheit passt, sagen wir das – offen, bevor sie umgesetzt wird.
Alexander Brütsch
Geschäftsführer und CISO, UBESAFE GmbH

Wissen, was in Ihrem Netz hängt?
Im Erstgespräch klären wir, wie Ihr Netz heute aufgeteilt ist – und wo die größte Lücke liegt.
Managed Firewall und Netzwerksicherheit für Unternehmen
Eine Managed Firewall allein macht noch kein sicheres Netzwerk. Entscheidend ist, was hinter ihr passiert: Netzwerksicherheit entsteht durch Segmentierung, kontrollierte Zugänge und einen Betrieb, der Freigaben dokumentiert und Komponenten auf Stand hält. UBESAFE betreibt Firewall und Netzwerk als Managed Service – zentral überwacht und verwaltet.
Kern ist die Netzwerksegmentierung: Server, Clients, Drucker, Produktionsmaschinen, Telefonie und Gäste laufen in eigenen Netzen (VLANs). Altgeräte ohne Updates werden isoliert, das Gastnetzwerk ist strikt getrennt und die Geräte darin sehen sich nicht. Den Zugang zum internen Netz regeln wir per Anmeldung oder Gerätezertifikat nach 802.1X; externe Geräte binden wir ab ADVANCED per VPN-Profil an – nur wenn Updates und Virenschutz aktuell sind.
Die Firewall stellen wir als Mietgerät im Managed Service – als Securepoint-Partner mit Securepoint-Firewalls, dimensioniert nach Geräten und Arbeitsplätzen im Netz. Switches und Access Points liefern wir als Kauf oder Leasing; bestehende Komponenten anderer Hersteller betreuen wir mit und vereinheitlichen sie beim Austausch. Ein Penetrationstest zeigt, welche Geräte im Netz das größte Risiko tragen und wo noch Standard-Logins aktiv sind.
Das Netzwerk ergänzt IT-Outsourcing mit FULL-IT und das Client- & Server-Management als Infrastruktur; die Cloud-Telefonie profitiert von einem priorisierten Sprachnetz. Verankert in der Metropolregion Hannover Braunschweig Göttingen Wolfsburg, bundesweit tätig – und für die Standorte unserer Kund:innen weltweit.
Häufige Fragen zu Firewall und Netzwerk
Was bedeutet Managed Firewall bei UBESAFE?
Wir stellen die Firewall als Mietgerät, dimensioniert nach Geräten und Arbeitsplätzen im Netz, betreiben sie mit Updates, Monitoring und dokumentierten Regeländerungen und verwalten Freigaben zentral. Sie haben einen Ansprechpartner statt einer Box, die seit Jahren niemand angefasst hat.
Warum sollte ich mein Netzwerk segmentieren?
Weil ein kompromittiertes Gerät in einem flachen Netz alles erreicht. Getrennte Bereiche für Server, Clients, Drucker, Produktion, Telefonie und Gäste begrenzen den Schaden auf den Bereich, in dem er entsteht.
Was passiert mit alten Druckern und Maschinen ohne Updates?
Sie laufen weiter, aber isoliert in einem eigenen Netz. Sie erreichen nur die Dienste, die sie brauchen, und sind keine Brücke mehr zu Servern und Clients.
Wie verhindern Sie, dass private Handys ins Firmennetz kommen?
Über die Anmeldung: je nach Sicherheitsstandard mit Benutzername und Passwort oder mit Gerätezertifikat. Mit Zertifikat verbindet sich nur ein Unternehmensgerät mit dem internen Netz – ein bekanntes Passwort allein reicht dann nicht.
Wie streng ist das Gastnetz getrennt?
Strikt. Gäste kommen ins Internet, nicht ins Firmennetz. Zusätzlich sehen sich die Geräte im Gastnetz untereinander nicht – ein infiziertes Gerät kann die anderen nicht angreifen.
Betreuen Sie auch Firewalls und Switches anderer Hersteller?
Ja. Bestehende Komponenten betreuen wir mit. Steht der Austausch an, vereinheitlichen wir die Struktur, damit Änderungen und Nachweise später einfacher werden.
Welche Firewall setzen Sie ein?
Als Securepoint-Partner setzen wir auf Securepoint-Firewalls. Das Modell richtet sich nach der Zahl der Geräte und Arbeitsplätze im Netz.
Muss ich die Firewall kaufen?
Nein. Die Firewall ist als Mietgerät im Managed Service enthalten. Kaufen oder leasen müssen Sie nur Switches, Access Points und das Verwaltungsgerät – Leasing über unseren Partner GRENKE.
Was passiert, wenn ich eine Freigabe brauche, die Sie für unsicher halten?
Wir erklären das Risiko und setzen die Regel nur um, wenn sie als Risikoakzeptanz schriftlich festgehalten ist. So bleibt nachvollziehbar, wer was entschieden hat – auch im Audit.
Wie kommen Homeoffice und Außendienst ins Netz?
Ab ADVANCED bekommen externe Geräte ein VPN-Profil und werden automatisch an die interne Struktur angebunden. Sind Updates oder Virenschutz nicht aktuell, bleibt das Gerät draußen, bis es die Bedingungen erfüllt.
Was findet der Pentest im Netzwerk?
Er scannt alle Geräte im Netz, testet die gängigen Angriffsmethoden und prüft, ob noch Standard-Logins aktiv sind. Ein einzelner Pentest kostet je nach Umfang ab 1.200 €, laufend ab 380 € im Monat, netto. Mehr zum Penetrationstest.
Ist das Netzwerk in FULL-IT enthalten?
Nein. FULL-IT umfasst Arbeitsplätze, Microsoft 365, Security und Support zum Fixpreis je Mitarbeitendem und Monat. Server- und Netzwerkbetrieb ergänzen es als Infrastruktur und werden separat vereinbart – mehr zu IT-Outsourcing mit FULL-IT.
Ist Support in den Paketen enthalten?
Betrieb, Updates, Überwachung, Störungsbehebung an der Firewall und dokumentierte Regeländerungen sind enthalten. Support für Ihr Team läuft nach Volumen oder Aufwand, mit Vertrag ab 95 €/Std., Projekte ab 135 €/Std.
Wie schnell reagieren Sie, wenn das Netzwerk ausfällt?
Fällt das Netzwerk gesamt aus, gilt Critical: Reaktion innerhalb einer Stunde, Ziel für Wiederherstellung oder Workaround acht Stunden, Mo–Fr 8–17 Uhr. Die Reaktionszeit ist der Beginn der Bearbeitung. Liegt die Ursache beim Provider, stellen wir das fest, eskalieren dort und halten Sie auf dem Stand.
Wie lange läuft der Vertrag?
12 Monate Grundlaufzeit, optional 24. Die Kündigungsfrist beträgt drei Monate zum Vertragsende, ohne Kündigung verlängert sich der Vertrag. Die Umsetzung – Netz trennen, Firewall einrichten – ist ein eigenes Projekt und wird vorab separat ausgewiesen.
Worin unterscheiden sich BASIC, ADVANCED und PREMIUM?
Gemietete Firewall, Betrieb und Netztrennung sind in allen drei Paketen gleich. ADVANCED ergänzt VPN-Profile mit Zustandsprüfung und Awareness-Training, PREMIUM zusätzlich Endpoint-Schutz mit MDR. Das Reporting kommt jährlich, quartalsweise bzw. monatlich.
Warum steckt der Virenschutz nicht in jedem Paket?
Weil Endgeräte im Client- & Server-Management besser aufgehoben sind – mit Patchen, Monitoring und Virenschutz für jeden Client. In ADVANCED und PREMIUM ist das Client-Management vergünstigt möglich; PREMIUM bringt Endpoint-Schutz mit MDR bereits mit.
Hilft ein getrenntes Netz bei TISAX®, ISO 27001 oder NIS2?
Netztrennung, dokumentierte Freigaben und Zugangskontrolle sind Punkte, nach denen in Audits gefragt wird. Mit Regeldokumentation und Reporting liegen die Nachweise bereit – die Bewertung selbst trifft der Prüfer.
Was das Netzwerk ergänzt.
Das Netzwerk ist die Infrastruktur. Diese Leistungen sichern ab, was darin läuft.
Penetrationstest
Findet die Geräte mit dem größten Risiko – vom Altdrucker bis zum vergessenen Standard-Login.
Client- & Server-Management
Die Geräte hinter der Firewall: gepatcht, überwacht und abgesichert – ab ADVANCED vergünstigt.
IT-Outsourcing mit FULL-IT
Arbeitsplätze, Microsoft 365, Security und Support-Flatrate – das Netzwerk ergänzt es als Infrastruktur.
Weiterlesen zu Firewall und Netzwerk
Gastnetz trennen, Firewall pflegen, VPN richtig einsetzen – Einordnungen aus dem laufenden Betrieb.
Managed Firewall: Warum eine Firewall Pflege braucht – und was der Service leistet
VPN im Unternehmen: Arten, Einsatz und Grenzen verständlich erklärt
Kostenloses Erstgespräch zu Firewall & Netzwerk
- Antwort innerhalb eines Werktags.
- Kostenloses, unverbindliches Erstgespräch – 30 Minuten.
- Klare Empfehlung und transparente Aufwandsschätzung.
- Lieber direkt einen Termin? 30-Minuten-Slot buchen
Ihre Ansprechpartner
Alexander Brütsch
Geschäftsführer, CISO
Stefan Wagner
Geschäftsführer
Mit Sternchen markierte Felder sind Pflichtfelder. Mit dem Absenden des Formulares akzeptieren Sie die Datenschutzerklärung. Mit dem Absenden des Formulars willige ich ein, dass meine übermittelten Informationen gespeichert werden, damit meine Anfrage beantwortet werden kann.