
Externer CISO – Sicherheit auf Leitungsebene
CISO-Begleitung, Mandat oder Interim-CISO für Unternehmen, deren Geschäftsführung Sicherheit entscheiden muss.
- 35+ Jahre Erfahrung im Team
- CISO aus der Geschäftsführung – strategisch und technisch
- Begleitung, Mandat oder Interim
35+ Jahre
Erfahrung im Team
200+
betreute Kund:innen, laufend im Bestand
1 Ansprechpartner
CISO persönlich aus der Geschäftsführung
100.000+
Mitarbeitende im größten Interim-CISO-Mandat
Wann die CISO-Funktion zur Lücke wird
Selten fehlt es an Maßnahmen. Es fehlt jemand mit Erfahrung, der sie priorisiert, der Geschäftsführung entscheidungsreif vorlegt und gegenüber Kund:innen und Prüfer:innen vertritt.
CISO-Stelle vakant
Der CISO geht, die Nachfolge ist offen – Audits, Kundenanfragen und Projekte laufen trotzdem weiter.
Übergang ohne Führung
Wachstum, Übernahme oder Neuaufstellung: Die Sicherheitsfunktion muss stehen, bevor die Stelle besetzt ist.
Interner CISO allein
Ihr CISO trägt die Rolle, aber ohne Sparring und ohne technische Tiefe in jeder Architektur.
CISO berichtet an den CIO
Sicherheit konkurriert dann mit Betrieb und IT-Budget, bevor sie oben ankommt – NIS2 verlangt aber, dass die Geschäftsleitung selbst billigt und überwacht.
Berichte ohne Entscheidung
Der Bericht ist die Grundlage – aber ohne kurzen Termin, in dem entschieden wird, bleibt er liegen.
KI ohne Governance
KI-Werkzeuge sind im Einsatz, Regeln, Rollen und Freigaben fehlen – die nächste Lücke im ISMS.
Verantwortung lässt sich nicht auslagern. Führung schon.
Der CISO bereitet vor, steuert und berichtet – entschieden wird in der Geschäftsführung.
30 Minuten im Monat – und sie müssen reichen
Aus Interim-Mandaten in Konzernen mit rund 24.000 und über 100.000 Mitarbeitenden wissen wir: Das Management hat kaum Zeit. Ein Reporttermin von 30 Minuten bis zwei Stunden im Monat ist schon gut. Der schriftliche Bericht bleibt die Grundlage und dokumentiert jede Entscheidung – gefallen ist sie meist schon vorher, im kurzen Gespräch: Budget frei, Richtung klar. Den Rest klärt der CISO im eigenen Mandat.
Genau dafür braucht die Stelle mehrere Jahre Erfahrung in Sicherheit, Führung und Technik. Ein CISO ist deshalb kein teurer ISB: Der ISB hält das ISMS am Laufen, der CISO bringt die Geschäftsführung in kurzer Zeit zur richtigen Entscheidung – und setzt sie danach um.
Den CISO stellt bei uns der Geschäftsführer selbst – mit Blick aus beiden Richtungen: strategisch aus der eigenen Unternehmensführung, technisch aus dem IT-Betrieb über ein breites Kundenumfeld, von der klassischen Serverlandschaft bis Microsoft 365 und Cloud.
Drei Wege zur CISO-Funktion
Je nach Anlass begleiten wir Ihren CISO, übernehmen die Rolle oder überbrücken eine Vakanz. Der Preis richtet sich nach Art und Umfang.
CISO-Begleitung
Ihr interner CISO bleibt in der Rolle. Wir stehen mit technischer Tiefe und Erfahrung aus vielen Architekturen daneben – als Sparring für Strategie, Audits und Entscheidungen. Ab 1.950 € je Monat netto.
CISO-Mandat
Wir sind Ihr CISO: Strategie und Roadmap, kurzer Entscheidungstermin mit der Geschäftsführung, schriftlicher Bericht als dokumentierte Grundlage, Vertretung bei Kund:innen und Prüfer:innen. Ab 3.900 € je Monat netto.
Interim-CISO
Die Stelle ist vakant oder das Unternehmen im Umbruch: Wir übernehmen die Funktion befristet und übergeben sauber – mit Erfahrung aus Konzernen mit über 100.000 Mitarbeitenden. Ab 2.000 € je Tag netto.
Der operative Unterbau – ISB, KI-Beauftragter, Audits – ist als Add-on zubuchbar.
Was der CISO steuert, setzen wir mit um
Der CISO schließt die Führungslücke. Die Umsetzung buchen Sie modular dazu – aus einer Hand, ohne Schnittstellen.
Externer ISB
Die operative Rolle im ISMS: Dokumentation, Risikoregister, Nachweise – ab 880 € im Monat.
Externer KI-Beauftragter
Schließt die Governance-Lücke bei KI: Verzeichnis, Richtlinie, Freigaben nach EU AI Act – mehr zum KI-Beauftragten.
Managed Security
Laufende Erkennung und Reaktion mit SOC, MDR und SIEM – zu Managed Security Services.
Begleitung oder Mandat im Vergleich
Die zwei laufenden Stufen nebeneinander. Der Interim-CISO kostet ab 2.000 € je Tag netto.
Vier Punkte, die jede Stufe trägt.
Drei Punkte, für 1.950 € mehr im Monat.
Preise je Monat netto, der Preis entwickelt sich nach Art und Umfang: Kontingent, Anzahl der Gesellschaften, Gremienarbeit. Zeit über das Kontingent hinaus rechnen wir mit 250 € je Stunde netto ab. Externer ISB, KI-Beauftragter und weitere Bausteine sind als Add-on zubuchbar. Umfang und Laufzeit stehen im Angebot.
So startet das CISO-Mandat
Vom ersten Gespräch bis zur festen Berichtslinie in klaren Schritten.
1. Erstgespräch & Mandat
Anlass, Pflichten und Erwartungen der Geschäftsführung klären.
2. Lagebild
Sicherheitsorganisation, Risiken und offene Anforderungen aufnehmen.
3. Strategie & Roadmap
Ziele, Prioritäten und Budgetrahmen mit der Geschäftsführung festlegen.
4. Entscheidungswege festlegen
Kurzen Monatstermin vereinbaren und klären, was die Geschäftsführung entscheidet und was der CISO selbst klärt.
5. Laufendes Mandat
Steuerung, Management-Meetings, Audits und Kundenanfragen.
6. Management-Review
Wirksamkeit jährlich bewerten, Strategie und Roadmap fortschreiben.
Kundenstimme Informationssicherheit
Die UBESAFE ist bei uns beratend in den Themenbereichen der Informationssicherheit und IT-Security tätig. Sie bieten bedarfsgerechte Lösungen im Bereich der IT-Infrastruktur und der IT-Security an. Ihre Ansätze haben es uns geholfen, unsere Systeme zu verbessern und potenzielle Schwachstellen zu identifizieren und zu beheben. Durch die Beratung und praktische Unterstützung konnten wir nicht nur unsere Sicherheitsstandards erhöhen, sondern auch unsere Prozesse effizienter gestalten. Seit Beginn unserer Zusammenarbeit haben wir eine vertrauensvolle Geschäftsbeziehung aufgebaut. Wir freuen uns weiterhin auf eine weitere erfolgreiche und langfristige Zusammenarbeit.
Kim Scholz und Tobias Strunk
ISB-Team, ITU consult
Unternehmen, die UBESAFE vertrauen
Ein Ausschnitt der Kund:innen, die wir laufend betreuen.
Alexander Brütsch über den externen CISO
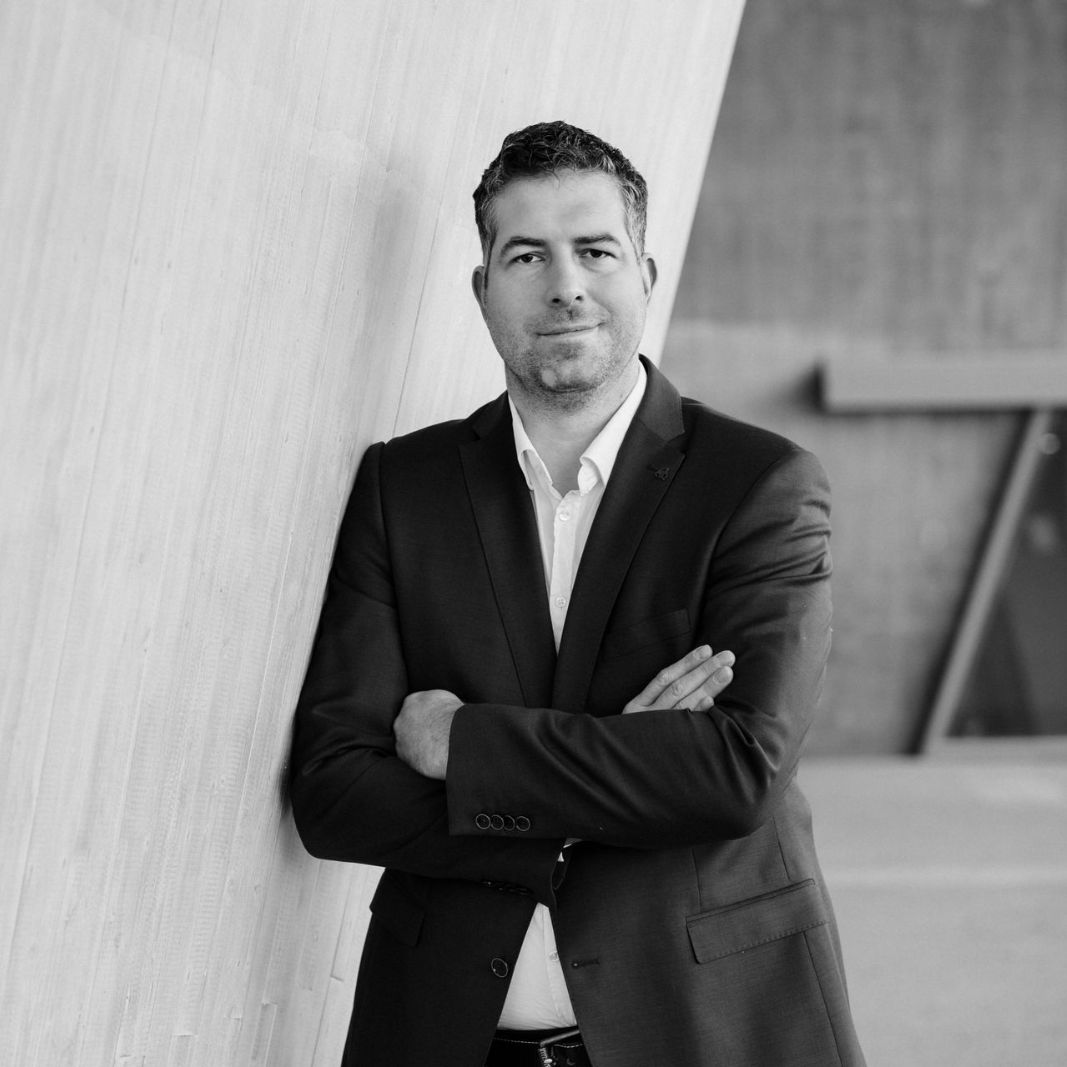
Als Geschäftsführer bin ich bei UBESAFE selbst CISO. Ich kenne die Ebene deshalb nicht nur technisch, sondern aus derselben Position wie meine Gesprächspartner: Dort wird entschieden, was Sicherheit kosten darf, welches Risiko man bewusst trägt und was das für Wachstum und Kund:innen bedeutet.
Dazu kommt der Blick aus dem Betrieb und aus Interim-Mandaten im Konzern: viele Architekturen, viele Audits, wenig Zeit der Geschäftsführung. Wer dort in einer halben Stunde nicht zur Entscheidung kommt, kommt gar nicht dazu. Und manchmal fehlt nicht die Rolle, sondern das zweite Paar Augen – dafür gibt es die Begleitung.
Alexander Brütsch
Geschäftsführer, UBESAFE GmbH
Begleitung, Mandat oder Übergang?
Im Erstgespräch klären wir ehrlich, welche Stufe Ihr Anlass verlangt – und welche nicht.
Externer CISO für den Mittelstand
Ein externer CISO (Chief Information Security Officer), oft auch vCISO genannt, besetzt oder stärkt die Sicherheitsfunktion auf Geschäftsleitungsebene, ohne dass eine Vollzeitstelle entsteht. Er entwickelt die Sicherheitsstrategie, priorisiert Maßnahmen und Budget, berichtet an die Geschäftsführung und bereitet ihre Entscheidungen vor – etwa zur Akzeptanz von Restrisiken oder zur Freigabe von Investitionen.
UBESAFE bietet die Funktion in drei Stufen an: als Begleitung eines internen CISO mit technischer Tiefe aus vielen Architekturen, als vollständiges CISO-Mandat und als Interim-CISO, wenn die Stelle vakant ist oder ein Übergang überbrückt werden muss. Den CISO stellt die Geschäftsführung von UBESAFE selbst.
Vom externen ISB unterscheidet sich der CISO in der Ebene: Der Informationssicherheitsbeauftragte betreibt das Informationssicherheits-Managementsystem (ISMS), der CISO steuert und vertritt die Richtung. ISB und externer KI-Beauftragter sind als Add-on zubuchbar – so schließt das Mandat auch die Governance-Lücke beim Einsatz von KI.
Entscheidend ist die direkte Berichtslinie: Berichtet der CISO an den CIO, bewertet er den Bereich seiner eigenen Führungskraft, und Sicherheitsthemen erreichen die Geschäftsführung gefiltert oder gar nicht. Angesichts der aktuellen Bedrohungslage gehört Informationssicherheit unmittelbar auf den Tisch der Geschäftsleitung.
Typische Anlässe sind die Pflichten der Geschäftsleitung unter NIS2, Kundenanforderungen wie TISAX® oder ein ISMS nach ISO 27001. Die Verantwortung bleibt bei der Geschäftsführung – der externe CISO sorgt dafür, dass sie diese informiert und nachweisbar wahrnehmen kann.
Verankert in der Metropolregion Hannover Braunschweig Göttingen Wolfsburg, bundesweit tätig – und für die Standorte unserer Kund:innen weltweit.
Häufige Fragen zum externen CISO
Was macht ein externer CISO?
Er besetzt oder stärkt die Sicherheitsfunktion auf Geschäftsleitungsebene: Strategie und Roadmap, Priorisierung von Maßnahmen und Budget, Berichte an die Geschäftsführung, Begleitung von Audits und Koordination im Ernstfall.
Welche Stufen gibt es?
Drei: CISO-Begleitung für Unternehmen mit eigenem CISO, CISO-Mandat, bei dem UBESAFE die Rolle übernimmt, und Interim-CISO zur Überbrückung einer Vakanz oder eines Übergangs.
Was kostet ein externer CISO bei UBESAFE?
Die CISO-Begleitung beginnt bei 1.950 € je Monat netto, das CISO-Mandat bei 3.900 € je Monat netto. Der Interim-CISO kostet ab 2.000 € je Tag netto, Zeit über das Kontingent 250 € je Stunde. Der Preis entwickelt sich nach Art und Umfang – Kontingent, Gesellschaften, Gremienarbeit.
Warum kostet ein CISO mehr als ein ISB?
Weil die Stelle mehrere Jahre Erfahrung in Sicherheit, Führung und Technik verlangt und auf Geschäftsleitungsebene arbeitet: Entscheidungsvorlagen zu Budget und Risiken, Gremien, Vertretung gegenüber Kund:innen und Prüfer:innen. Diese Arbeit lässt sich nicht delegieren.
Wir haben einen internen CISO – was bringt uns die Begleitung?
Ihr CISO bleibt in der Rolle und bekommt Sparring auf Augenhöhe: technische Bewertung von Architekturen, Erfahrung aus vielen Kundenumgebungen und Audits, eine zweite Meinung vor wichtigen Entscheidungen.
Unsere CISO-Stelle ist vakant – wie schnell können Sie einspringen?
Nach Ihrer Anfrage melden wir uns innerhalb eines Werktags. Als Interim-CISO übernehmen wir die Funktion befristet bis zur Neubesetzung und übergeben anschließend geordnet an Ihr Team.
Haben Sie Erfahrung als Interim-CISO im Konzern?
Ja. Unter anderem in Konzernen mit rund 24.000 und mit über 100.000 Mitarbeitenden. Details zu einzelnen Mandaten nennen wir nicht – im Erstgespräch erläutern wir, was davon auf Ihre Situation übertragbar ist.
Wie viel Zeit muss unsere Geschäftsführung einplanen?
Realistisch 30 Minuten bis zwei Stunden im Monat. Mehr erwarten wir nicht: Der CISO bereitet die Entscheidung so vor, dass sie in dieser Zeit fällt – Budget, Richtung, Restrisiko. Der schriftliche Bericht dokumentiert Lage und Entscheidung, nachvollziehbar für Audits und Nachweispflichten. Die Umsetzung klärt der CISO anschließend im Mandat.
Übernimmt der externe CISO die Haftung der Geschäftsführung?
Nein. Unter NIS2 muss die Geschäftsleitung Risikomanagementmaßnahmen billigen und ihre Umsetzung überwachen (§ 38 BSIG) – diese Pflicht ist nicht übertragbar. Der CISO liefert die Grundlage: Lagebild, Empfehlungen, dokumentierte Entscheidungen.
Sollte der CISO an den CIO oder an die Geschäftsführung berichten?
An die Geschäftsführung. Der CIO verantwortet Betrieb und Budget der IT – genau das bewertet der CISO. Berichtet er an den CIO, prüft er den Bereich seiner eigenen Führungskraft, und Risiken kommen gefiltert oben an. Angesichts der aktuellen Bedrohungslage und der NIS2-Pflichten der Geschäftsleitung empfehlen wir die direkte Linie, bei enger Abstimmung mit dem CIO. Berichtet Ihr interner CISO heute an den CIO, unterstützen wir in der Begleitung beim Umbau.
Brauchen wir zusätzlich einen ISB?
Meist ja: Der CISO steuert, der ISB setzt um. Haben Sie keinen eigenen ISB, buchen Sie den externen ISB als Add-on dazu – ab 880 € im Monat.
Was hat der KI-Beauftragte mit dem CISO zu tun?
KI-Werkzeuge schaffen neue Risiken für Daten und Prozesse. Der externe KI-Beauftragte regelt Verzeichnis, Richtlinie und Freigaben, der CISO bindet das in Strategie und ISMS ein. Zusammen schließen sie die Governance-Lücke.
Wer ist unser CISO?
Alexander Brütsch, Geschäftsführer von UBESAFE. Er ist im eigenen Unternehmen CISO und kennt die Rolle aus beiden Richtungen: technisch aus dem Betrieb, strategisch aus der Geschäftsführung. Sie haben eine Ansprechperson, keine wechselnden Berater:innen.
Arbeitet der externe CISO remote oder vor Ort?
Die laufende Steuerung läuft überwiegend remote. Management-Meetings, Workshops und Audits begleiten wir vor Ort, wenn der Termin es erfordert – bundesweit und für Kundenstandorte weltweit.
Kann UBESAFE CISO sein und gleichzeitig unsere IT betreiben?
Der CISO kontrolliert auch Ihren IT-Dienstleister. Betreibt UBESAFE Ihre IT selbst, würden wir uns selbst prüfen. Deshalb klären wir im Erstgespräch, wie die Rollen sauber getrennt werden.
Begleitet der CISO auch ISO 27001 und TISAX®?
Ja. Der CISO steuert das Vorhaben und vertritt es gegenüber Prüfer:innen. Zertifizieren darf nach ISO 27001 nur eine akkreditierte Stelle; TISAX® endet mit einem Assessment und Label.
Was passiert bei einem Sicherheitsvorfall?
Der CISO koordiniert auf Leitungsebene: Lagebewertung, Entscheidungen, Kommunikation und Meldewege. Die technische Reaktion übernimmt Ihr IT-Betrieb oder unser IT-Notfall-Team.
Wie läuft der Einstieg?
Im kostenlosen Erstgespräch klären wir Anlass und Stufe – Begleitung, Mandat oder Interim, mit oder ohne Add-ons. Danach erhalten Sie ein Angebot mit Kontingent, Berichtsrhythmus und Laufzeit.
Passt zum CISO-Mandat
Die Leistungen, mit denen das Mandat am häufigsten zusammenspielt.
Externer ISB
Die operative Rolle im ISMS: Dokumentation, Risikoregister, Nachweise – ab 880 € im Monat.
Externer KI-Beauftragter
Regeln, Rollen und Freigaben für den KI-Einsatz nach EU AI Act – schließt die Governance-Lücke.
NIS2
Betroffenheit klären und die Pflichten der Geschäftsleitung strukturiert umsetzen.
Welche Kombination passt, klären wir im Erstgespräch.
Aus dem Security Blog
Was die Geschäftsführung über aktuelle Angriffe und die ersten Stunden im Ernstfall wissen sollte.
ISMS aufbauen: Der pragmatische Weg für KMU
Ransomware im Unternehmen: Die ersten 48 Stunden entscheiden
Aktuelle Betrugsmaschen 2026: Die Top 15 der neuen Täuschungsversuche – und warum die alten weiter funktionieren
Kostenloses Erstgespräch zum externen CISO
- Antwort innerhalb eines Werktags.
- Kostenloses, unverbindliches Erstgespräch – 30 Minuten.
- Klare Empfehlung und transparente Aufwandsschätzung.
- Lieber direkt einen Termin? 30-Minuten-Slot buchen
Ihre Ansprechpartner

Alexander Brütsch
Geschäftsführer, CISO

Stefan Wagner
Geschäftsführer
Mit Sternchen markierte Felder sind Pflichtfelder. Mit dem Absenden des Formulares akzeptieren Sie die Datenschutzerklärung. Mit dem Absenden des Formulars willige ich ein, dass meine übermittelten Informationen gespeichert werden, damit meine Anfrage beantwortet werden kann.